Я работаю из Dubai Airport Free Zone, и в статье про финтех писал, что региональные требования дают ограничения, «которые должны определить выбор облачного региона до первой строки кода, а не после». В этой статье регулирование в ОАЭ собрано целиком по пяти вопросам, которые касаются технологической компании: персональные данные, кибербезопасность, требования финансового регулятора, электронные счета и электронная подпись. Это первая статья цикла, дальше Саудовская Аравия и остальной Залив, СНГ, Россия и Латинская Америка.
О рамке. Всё ниже взято из первоисточников: законов, решений министерств, регламентов регуляторов и их официальных разъяснений. Каждый факт проверен дважды: при сборе и заново, независимой сверкой с тем же документом. Сверка сделана 27–28 сентября 2026 года. Часть официальных порталов ОАЭ закрыта от автоматических запросов, поэтому некоторые тексты сверялись по архивным копиям тех же страниц. Юридических заключений я не даю: карта показывает, какой документ читать, а как он ложится на вашу компанию, решает юрист.
- Регулирование в ОАЭ: четыре правовых режима в одной стране
- Персональные данные: федеральный закон без механики
- Кибербезопасность: обязаны госорганы, а доходит до подрядчиков
- Финансовый сектор: что попадёт в ваш договор
- Электронные счета: самые близкие сроки
- Электронная подпись: три уровня и пустой реестр
- Календарь: что меняется до конца 2027 года
- С чего начать ИТ-компании
- Чего я не делаю
- Частые вопросы
- Действует ли в ОАЭ закон о персональных данных?
- Нужно ли хранить данные на серверах в ОАЭ?
- Когда в ОАЭ станут обязательными электронные счета?
- Касаются ли электронные счета компаний в свободных зонах?
- В какой срок нужно сообщать об инциденте?
- Признаётся ли в ОАЭ иностранная электронная подпись?
- Применяется ли федеральный закон о данных к компании в DIFC?
- Источники
- Нужна консультация?
Регулирование в ОАЭ: четыре правовых режима в одной стране
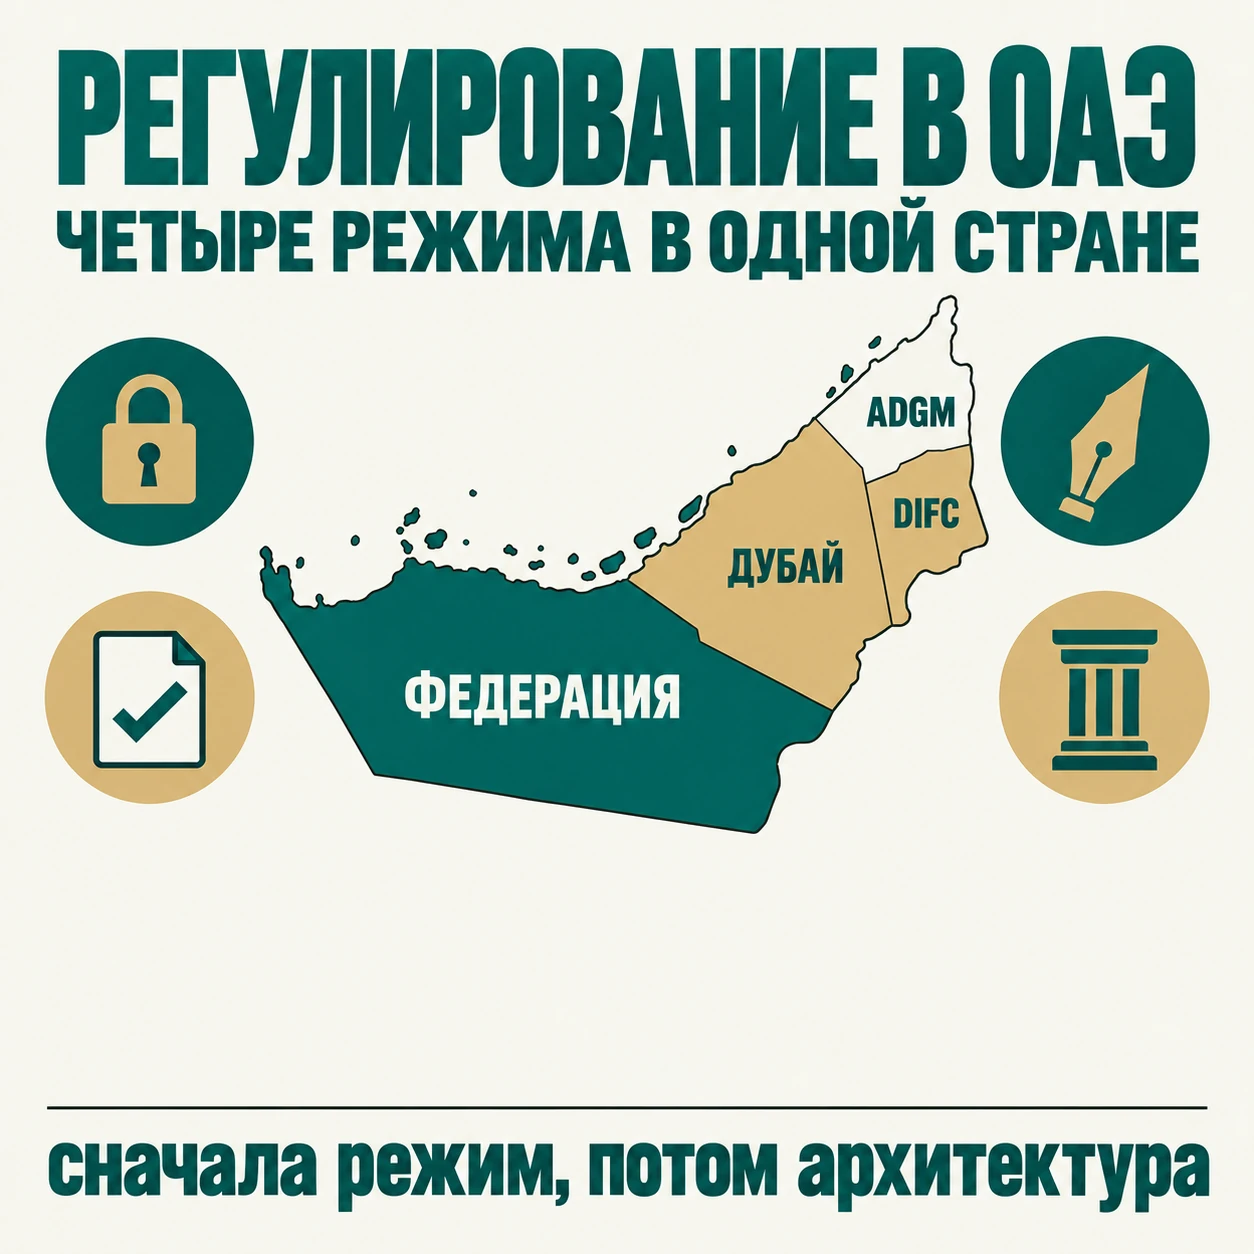
Первое, что стоит понять: в ОАЭ нет одного набора правил. Их как минимум четыре, и какой из них ваш, зависит от того, где зарегистрирована компания и с кем она работает.
- Федеральный уровень. Федеральные законы действуют по всей стране, включая обычные свободные зоны.
- Эмират. У эмиратов свои законы и свои органы. Для ИТ самый заметный пример Дубай и его центр электронной безопасности DESC.
- DIFC в Дубае и ADGM в Абу-Даби. Это финансовые свободные зоны. Федеральный закон № 8 от 2004 года выводит их из-под федеральных гражданских и коммерческих законов и разрешает эмирату издавать для них собственное законодательство, поэтому у них собственные законы о персональных данных и электронных сделках и собственные финансовые регуляторы: DFSA и FSRA.
Отсюда неожиданные следствия. Для компании в DIFC остальная территория ОАЭ юридически «третья страна»: передача персональных данных в материковый Дубай или в ADGM считается трансграничной. А федеральный закон о персональных данных прямо не применяется к компаниям свободных зон, у которых есть собственное законодательство о защите данных, как у DIFC и ADGM.
Персональные данные: федеральный закон без механики
| Режим | Закон | Уведомление об утечке | Штрафы |
|---|---|---|---|
| Федерация | Федеральный декрет-закон № 45 от 2021 года (PDPL), действует с 02.01.2022 | Регулятору и субъекту; срок должны задать исполнительные регламенты, их нет | Решение Кабинета о санкциях не издано |
| DIFC | Закон DIFC № 5 от 2020 года, редакция июля 2025 года | «Как только практически возможно», без часов | До 100 000 USD за нарушение, сверх этого общий штраф без потолка |
| ADGM | Data Protection Regulations 2021, редакция августа 2025 года | Без неоправданной задержки, по возможности не позднее 72 часов | До 28 млн USD |
Федеральный закон. PDPL действует с 2 января 2022 года и экстерриториален: он распространяется и на компании за пределами ОАЭ, если они обрабатывают данные людей, находящихся в стране. Не распространяется он на государственные данные и госорганы, на медицинские и банковские данные с собственным регулированием и на свободные зоны с собственным законом о данных. Регулятор: UAE Data Office при Кабинете министров.
Главное про этот закон: к нему до сих пор нет исполнительных регламентов, хотя Кабинет должен был издать их в течение шести месяцев, то есть к марту 2022 года. Нет и решения Кабинета о санкциях. По последним доступным копиям официальных страниц (карточка закона на портале законодательства на 27 августа 2026 года, портал правительства на 10 сентября 2026 года) ни того, ни другого не опубликовано. Практические следствия: штрафов по PDPL пока нет, фиксированного срока уведомления об утечке в часах нет, а шестимесячный срок на приведение деятельности в соответствие, который закон отсчитывает от выхода регламентов, ещё не начался. Сами нормы закона опубликованы и вступили в силу, поэтому процессы по ним разумно строить заранее: основания обработки, права субъектов, уведомление об утечке регулятору и субъекту, DPO при высоком риске, систематической оценке чувствительных данных (включая профилирование) или крупной обработке чувствительных данных. Когда регламенты выйдут, на приведение в соответствие будет не более шести месяцев, и Кабинет может продлить этот срок ещё на шесть. Общей регистрации у регулятора закон не требует, в Data Office сообщают только контакты DPO.
Передача за рубеж допускается в случаях, одобренных Data Office: в страны с законодательством о персональных данных и судебным или надзорным органом, который может применять меры к контролёру, или по соглашению ОАЭ с такой страной. В остальных случаях работают основания статьи 23: договор с требованиями закона, явное согласие субъекта, исполнение договора с ним и другие. Списка одобренных стран Data Office не публиковал.
Где хранить в стране всё-таки обязаны. Общей локализации в PDPL нет, но есть отраслевая. Медицинские данные по услугам, оказанным в ОАЭ, нельзя хранить, обрабатывать и передавать за рубежом без отдельного решения органа здравоохранения (Федеральный закон № 2 от 2019 года, статья 13), штраф от 500 000 до 700 000 дирхамов. Платёжные сервисы по регламенту Центрального банка C 15/2021 хранят персональные и платёжные данные в ОАЭ, с резервной копией в отдельном месте на срок хранения пять лет.
Дети. С 1 января 2026 года действует Федеральный декрет-закон № 26 от 2025 года о цифровой безопасности детей. Платформам, которые работают в ОАЭ или ориентированы на пользователей в ОАЭ, он запрещает собирать и обрабатывать данные детей младше 13 лет, пока не выполнены все условия статьи 7: явное, задокументированное и проверяемое согласие родителя, простой отзыв согласия, понятная политика конфиденциальности, минимальный доступ к данным и отказ от коммерческого использования, таргетированной рекламы и отслеживания. Регулятор TDRA, привести деятельность в соответствие нужно до 1 января 2027 года, если Кабинет не продлит срок.
DIFC устроен по модели, близкой к европейской. Контролёры и обработчики регистрируются у Commissioner of Data Protection в течение 30 дней с начала обработки и продлевают регистрацию ежегодно, реестр публичный. Штрафы двухуровневые: потолки за отдельные нарушения до 100 000 USD и сверх них общий штраф без потолка. Право требовать в суде DIFC компенсацию за нарушение, включая нематериальный вред, было в законе и раньше (статья 64), а с июля 2025 года оно вынесено в отдельную статью 64A о частном иске с правилами распределения ответственности между контролёром и обработчиком.
ADGM требует ежегодный сбор 300 USD, уведомление об утечке по возможности в течение 72 часов и назначение DPO, если основная деятельность состоит в регулярном систематическом мониторинге субъектов в крупном масштабе или в крупномасштабной обработке особых категорий данных. Адекватными ADGM признаёт юрисдикции, признанные Еврокомиссией, а в регионе DIFC, QFC и Израиль. Максимальный штраф 28 млн USD.
Кибербезопасность: обязаны госорганы, а доходит до подрядчиков
Почти все киберобязанности в ОАЭ адресованы государственным органам и критической инфраструктуре, которую определяет регулятор. Частная ИТ-компания сама по себе в этот круг обычно не входит, если регулятор не отнёс её к критической инфраструктуре: облачные провайдеры, ЦОД и DNS-провайдеры прямо названы в перечне секторов. Чаще она попадает в него через договор: когда её клиент госорган, объект критической инфраструктуры или банк.
Федеральный уровень. Регулятор: Совет по кибербезопасности ОАЭ (Cybersecurity Council). Основной стандарт мер защиты: UAE Information Assurance Standard версии 2.1, ноябрь 2025 года. Он применяется к министерствам, федеральным органам и негосударственным объектам критической инфраструктуры и в этой роли заменил IA Regulation версии 1.1, которую выпускало TRA в 2020 году. Меры с пометкой «Always Applicable» обязательны для всех. Остальные тоже применяются, если оценка риска не обоснует исключение, а обоснование подаётся в Совет. Внедрение идёт поэтапно по приоритетам от P1 до P4.
Об инцидентах объекты критической инфраструктуры сообщают через отраслевые центры мониторинга в национальный SOC. Для инцидента третьего уровня (средний) срок 60 минут, для четвёртого (низкий) 1440 минут, то есть сутки, с момента объявления инцидента.
Для облаков действует National Cloud Security Policy версии 2.0, сентябрь 2025 года. Она обязательна для министерств, федеральных органов и негосударственной критической инфраструктуры как потребителей и для облачных провайдеров, которые их обслуживают. В ней три уровня: Baseline, Partial Sovereign и Sovereign. Данные с грифом Confidential и Restricted размещаются только в Partial Sovereign или Sovereign, более чувствительные только в Sovereign, а суверенное облако недоступно из-за пределов ОАЭ. О подтверждённых инцидентах провайдер уведомляет клиентов и органы ОАЭ в течение 24 часов с момента подтверждения на уровне Partial Sovereign и в течение часа на уровне Sovereign. От провайдера политика ждёт набор сертификатов: ISO/IEC 27001, 27017, 27018 и 22301, отчёты SOC 1 и SOC 2 Type II, CSA STAR второго уровня и самооценку по стандартам ОАЭ и Дубая.
Отдельно есть программа аккредитации NCAP версии 2.0. Сертификация по ней обязательна для госорганов, субъектов критической инфраструктуры и поставщиков услуг кибербезопасности, обучения и аудита государству. Раздел о сфере применения шире и называет всех, кто оказывает услуги госсектору, а раздел 2.1.1 оговаривает, что сертификацию может потребовать закон или госзаказчик, в том числе в закупках. Остальные участвуют добровольно через самооценку. Сертификаты выдаёт только Совет по кибербезопасности. Дату, с которой обязательная сертификация реально началась, по первоисточнику подтвердить не удалось.
Дубай. С 10 октября 2024 года действует Закон Дубая № 15 от 2024 года о DESC, заменивший закон 2014 года. Прямые обязанности он возлагает на госорганы и на негосударственные организации, которые DESC отнёс к критическим, в том числе в свободных зонах, включая DIFC. Остальные частные компании охвачены косвенно: курирующий их госорган устанавливает для них меры защиты, согласует их с DESC и проверяет. Обязанности прямых субъектов: соблюдать стандарты DESC, немедленно сообщать ему об угрозах, взломах и утечках, подключиться к SOC DESC или к сертифицированному DESC центру и не привлекать несертифицированные DESC компании информационной безопасности.
Для подрядчиков важнее всего два документа DESC. Information Security Regulation обязательна для всех госорганов Дубая, включая их консультантов и подрядчиков. CSP Security Standard обязателен для облачных провайдеров, обслуживающих государственные и полугосударственные организации Дубая: подтвердить соответствие можно сертификацией по схеме ISO/IEC 27001, с ежегодным надзорным аудитом и ресертификацией раз в три года.
Переходный период по закону о DESC составлял год и истёк 10 октября 2025 года. Совет директоров DESC мог продлить его на такой же срок, но решения о продлении я не нашёл, а даже продлённый срок истёк 10 октября 2026 года. Штрафы по этому закону установит отдельное решение председателя Исполнительного совета, и на конец сентября 2026 года оно не опубликовано. Общую рамку задаёт Закон Дубая № 6 от 2026 года об административных нарушениях, действующий с 16 марта 2026 года и в свободных зонах: штраф от 100 до 1 000 000 дирхамов, при повторе в течение года вдвое, но не больше 2 000 000, если другой акт не устанавливает более строгое наказание или иной потолок.
Финансовый сектор: что попадёт в ваш договор
Если ваш клиент банк, страховщик или платёжная компания, требования его регулятора придут к вам пунктами договора. Их лучше знать заранее.
| Регулятор | Документ | Сообщение об инциденте | Данные |
|---|---|---|---|
| Центральный банк ОАЭ | Operational Risk Management Regulation C 1/2026, действует с 14.09.2026 | 4 часа при существенном влиянии на критические операции, отчёт за 24 часа; инциденты высокого риска 72 часа | Основная учётная система (Master System of Record) хранится в ОАЭ |
| DFSA (DIFC) | Rulebook, модуль GEN, раздел 5.5, с 01.01.2024 | Не позднее 72 часов о существенном киберинциденте | Прямого требования локализации нет |
| FSRA (ADGM) | Rulebook, модуль GEN, раздел 3.5, с 31.01.2026 | Немедленно, не позднее 24 часов | Жёсткой локализации нет, учитывается риск страны поставщика |
Центральный банк ОАЭ. Новый регламент об операционном риске C 1/2026 вступил в силу 14 сентября 2026 года, распространяется на все лицензированные финансовые организации и отменил прежний циркуляр 2018 года. Для подрядчика в нём пять важных вещей. Основная учётная система организации постоянно хранится в ОАЭ, в том числе при аутсорсинге; филиалам иностранных организаций ЦБ может разрешить вместо этого держать в ОАЭ её актуальную копию. Передача деятельности, сбой которой может существенно затронуть критические операции, требует предварительного согласия ЦБ (non-objection); банкам такое согласие, кроме того, нужно на любой существенный аутсорсинг по отдельному регламенту ЦБ об аутсорсинге для банков (статья 8.1). Договор обязывает подрядчика выполнять запросы ЦБ, а если аутсорсинг может затронуть критические операции, ещё и допускать проверки ЦБ на месте; если данные передаются субподрядчикам, эти условия должны действовать и против них. Пентест критических функций проводит независимый внешний исполнитель с докладом совету директоров. Изменения, существенные для критических операций или заметно влияющие на клиентов (например, миграции и замены систем), требуют внешнего эксперта, уведомления ЦБ с отчётом эксперта минимум за 30 календарных дней и письменного согласия ЦБ до внедрения, а при замене одной системы другой ещё и параллельной работы старой и новой.
DIFC и ADGM. Оба регулятора требуют письменной рамки управления киберриском, утверждённой советом директоров (органом управления), ежегодного тестирования систем с выходом в интернет и договорных условий для ИКТ-поставщиков: уведомлять фирму о киберинцидентах, участвовать в устранении и давать проверять соответствие стандартам кибербезопасности (DFSA к тому же требует от поставщика соблюдать кибертребования фирмы). Правило шире классического аутсорсинга и прямо охватывает облака и обслуживание серверов, а ответственность остаётся на фирме. Оба свода правил также прямо требуют многофакторную аутентификацию или равноценную защиту для систем, доступных из интернета, и для привилегированного доступа (DFSA GEN 5.5.9, FSRA GEN 3.5.8). Разница в сроках существенная: DFSA ждёт уведомления не позднее 72 часов, FSRA не позднее 24. В марте 2026 года DFSA вынесла на консультацию правила операционной устойчивости с переходным периодом 24 месяца; на конец сентября они не приняты.
Электронные счета: самые близкие сроки
Это та часть, где даты уже рядом. Основа: решения Министерства финансов № 243 и № 244 от 2025 года, второе изменено решением № 66 от 2026 года.
Кого касается. Любого лица, ведущего бизнес в ОАЭ, по каждой бизнес-операции, независимо от регистрации по НДС и от того, учреждено ли оно в ОАЭ. Охвачены B2B, B2G, G2B и G2G. Операции с физическими лицами, которые не ведут бизнес (B2C), пока исключены до отдельного решения министра, его на конец сентября 2026 года нет. Исключения для свободных зон в решении нет, а методические указания министерства разбирают операции со свободными зонами как один из сценариев в периметре системы, с дополнительным полем о бенефициаре. Отдельно исключены, например, финансовые услуги, освобождённые от НДС, и международные пассажирские авиаперевозки.
| Кто | Назначить провайдера (ASP) | Обязательный запуск |
|---|---|---|
| Выручка от 50 млн AED | до 30.10.2026 | 01.01.2027 |
| Выручка менее 50 млн AED | до 31.03.2027 | 01.07.2027 |
| Государственные органы | до 31.03.2027 | 01.10.2027 |
Выручка считается как валовой доход за последний отчётный период по финансовой отчётности. Срок назначения провайдера для крупных компаний уже переносили с 31 июля на 30 октября 2026 года, и 30 июня министерство назвало этот перенос окончательным. После 30 октября за каждый полный или неполный месяц без провайдера грозит штраф 5 000 дирхамов. 27 сентября министерство подтвердило, что дата 1 января 2027 года пока не меняется. С 1 июля 2026 года идёт пилот (участников приглашает министерство), и с той же даты перейти на систему добровольно может любая компания: штрафы к добровольцам не применяются до даты их обязательного перехода.
Как устроено. Модель децентрализованная, «пятиугольная»: поставщик и его провайдер, покупатель и его провайдер, а налоговые данные параллельно уходят в Федеральное налоговое управление (FTA). Провайдеры (Accredited Service Providers) должны быть сертифицированы в сети Peppol, и назначить провайдера обязаны обе стороны. На 27 сентября 2026 года в реестре министерства 56 аккредитованных провайдеров и 8 на финальной оценке. Формат: XML по спецификации Peppol PINT-AE, без QR-кода. В налоговом электронном счёте 51 обязательное поле, в коммерческом 49. Электронными становятся и коммерческие счета, а PDF и бумага электронный счёт не заменяют.
Сроки и штрафы. Счёт выставляется и передаётся в течение 14 дней с даты операции или получения оплаты, смотря что раньше, а для плательщиков НДС действуют сроки закона об НДС. О сбое системы нужно сообщить в FTA в течение двух рабочих дней. Решение Кабинета № 106 от 2025 года устанавливает штрафы: 5 000 дирхамов за каждый месяц невнедрения, включая неназначение провайдера в срок; 100 дирхамов за каждый счёт или кредит-ноту, не выставленные и не переданные в срок, но не больше 5 000 в календарный месяц; 1 000 дирхамов за каждый день, если не сообщить о сбое.
Хранение. Решение № 243 требует хранить счета «в пределах государства», но методические указания министерства толкуют это как доступность для FTA, независимо от того, где стоят серверы. Сроки: пять лет, для недвижимости семь, плюс четыре года при споре или проверке.
Для ИТ-компании отсюда два вопроса. Первый про собственный биллинг: сможет ли ваша система выставлять счета через провайдера в формате PINT-AE к своей дате. Второй про продукт: если вы делаете бухгалтерский или ERP-софт для компаний в ОАЭ, клиенты спросят об этом раньше, чем налоговая.
Электронная подпись: три уровня и пустой реестр
Федеральный уровень. Действует Федеральный декрет-закон № 46 от 2021 года об электронных транзакциях и доверенных услугах, вступивший в силу 2 января 2022 года, и исполнительный регламент к нему, решение Кабинета № 28 от 2023 года. Регулятор: TDRA. Подпись бывает простой, надёжной (Reliable) и квалифицированной, те же уровни у электронных печатей. Квалифицированная подпись равна собственноручной. Пользоваться можно любой формой подписи, если закон не требует иного, а госорганы обязаны принимать подписи по уровням доверия, которые установило TDRA.
Квалифицированные сертификаты выдают только поставщики со статусом от TDRA, и их перечень публикуется в UAE Trusted List. Здесь самая неожиданная находка: машиночитаемый список, выпущенный 18 декабря 2025 года, не содержит ни одного поставщика. Следующий выпуск был запланирован на 17 июня 2026 года, но на 28 сентября действовал тот же пустой список. Иностранные квалифицированные услуги закон признаёт, если их уровень сопоставим (статья 37), но TDRA описало лишь общий подход (собственная оценка иностранного поставщика и будущие соглашения о взаимном признании), а ни процедуры, ни заключённых соглашений не опубликовало.
Для физических лиц подпись встроена в UAE PASS. По документации оператора подписывать могут только верифицированные аккаунты: второй уровень верификации даёт подпись уровня Advanced, третий, с биометрией, уровня Qualified. В реестре TDRA при этом UAE PASS не значится.
Дубай своего закона об электронных сделках не имеет с 2022 года, применяется федеральный. Закон Дубая № 9 от 2022 года о цифровых услугах добавляет, что действия клиента через цифровые каналы при получении цифровых услуг по этому закону считаются совершёнными лично; применяется закон поэтапно, по решениям председателя Исполнительного совета. DESC ведёт инфраструктуру ключей Дубая и сервис Ethaq Plus для частного сектора через своих партнёров.
DIFC технологически нейтрален: подпись действительна, если она надёжна настолько, насколько уместно для цели документа. Исключения: доверенности, декларации траста, завещания и аффидевиты для судов DIFC. В базе законодательства DIFC у этого закона стоит метка «Inactive», но такая же метка стоит и у заведомо действующих законов DIFC, например о защите данных 2020 года и о трудовых отношениях 2019 года, так что отменой её считать нельзя. ADGM тоже технологически нейтрален, но прямо признаёт подписи, созданные за пределами ADGM и ОАЭ, и разрешает дистанционное свидетельствование подписи по видеосвязи. Исключения: доверенности, завещания, сделки с недвижимостью и нотариальные документы.
Календарь: что меняется до конца 2027 года
- 14.09.2026: вступил в силу регламент Центрального банка C 1/2026 об операционном риске.
- 10.10.2026: истёк продлённый переходный период по закону о DESC, если его продлевали (решения о продлении я не нашёл).
- 30.10.2026: срок назначения провайдера электронных счетов для компаний с выручкой от 50 млн AED; после него штраф 5 000 AED за каждый полный или неполный месяц просрочки.
- 01.01.2027: обязательные электронные счета для выручки от 50 млн AED; срок приведения в соответствие с законом о цифровой безопасности детей.
- 31.03.2027: провайдеров назначают компании с выручкой менее 50 млн AED и госорганы.
- 01.07.2027: обязательные электронные счета для выручки менее 50 млн AED.
- 01.10.2027: обязательные электронные счета для госорганов.
- Дата не объявлена: исполнительные регламенты и санкции PDPL, санкции по закону о DESC, включение B2C в электронные счета.
С чего начать ИТ-компании
- Определить свой режим. Федерация, DIFC или ADGM, и отдельно режимы ваших клиентов: они могут не совпадать с вашим.
- Нарисовать потоки данных. Какие данные о людях в ОАЭ вы обрабатываете, где они лежат и куда уходят. Для компании в DIFC это включает передачу за пределы DIFC, даже в материковый Дубай.
- Проверить отраслевую локализацию. Медицинские данные, данные платёжных сервисов и основная учётная система финансовых организаций живут по своим правилам, и там хранение в стране обязательно.
- Понять, через кого к вам придут киберправила. Госзаказчик, объект критической инфраструктуры или банк принесут стандарты, сертификацию и сроки уведомления в договоре.
- Поставить в план электронные счета. Порог выручки определяет дату, а назначение провайдера и доработка биллинга занимают время.
- Выбрать подпись под задачу. Закон разрешает любую форму подписи, если другой закон не требует конкретной. Там, где нужна квалифицированная, учитывайте, что на 28 сентября 2026 года реестр поставщиков был пуст: электронную подачу заявок на лицензию TDRA открыло только 21 апреля 2026 года.
Чего я не делаю
- Не даю юридических заключений. Я показываю, какой документ и какая его статья касаются вашей архитектуры, а применение к конкретной компании оценивает юрист.
- Не пересказываю вторичные источники. Обзоры консультантов полезны как указатель, но каждый факт здесь сверен с текстом закона или документом регулятора.
- Не обещаю, что карта не устареет. Здесь много дат, которые ещё не наступили, и решений, которые ещё не приняты. Перед решением её надо перечитать.
Частые вопросы
Действует ли в ОАЭ закон о персональных данных?
Да, Федеральный декрет-закон № 45 от 2021 года действует с 2 января 2022 года. Но исполнительных регламентов и решения о санкциях к нему на конец сентября 2026 года нет, поэтому штрафов и фиксированного срока уведомления об утечке пока нет.
Нужно ли хранить данные на серверах в ОАЭ?
Общего требования в федеральном законе о персональных данных нет. Обязательное хранение в стране есть в отдельных сферах: медицинские данные, данные платёжных сервисов, основная учётная система финансовых организаций, а у министерств, федеральных органов и критической инфраструктуры данные с грифом Confidential/Restricted и выше хранятся только в суверенных уровнях облака, размещённых в ОАЭ.
Когда в ОАЭ станут обязательными электронные счета?
С 1 января 2027 года для компаний с выручкой от 50 млн AED, которые должны назначить провайдера до 30 октября 2026 года. С 1 июля 2027 года для остальных, с назначением провайдера до 31 марта 2027 года. Госорганы переходят с 1 октября 2027 года.
Касаются ли электронные счета компаний в свободных зонах?
Исключения для свободных зон в решении Министерства финансов нет: оно распространяется на любое лицо, ведущее бизнес в ОАЭ. Прямо свободные зоны в решении не названы, но методические указания министерства разбирают операции с ними как один из сценариев в периметре системы, с дополнительным полем о бенефициаре.
В какой срок нужно сообщать об инциденте?
Зависит от режима. Финансовые организации под надзором Центрального банка уведомляют его в течение 4 часов о событии, которое существенно затрагивает критические операции, и в течение 72 часов об инциденте высокого риска. Лицензированные FSRA фирмы в ADGM сообщают о существенном киберинциденте не позднее 24 часов, лицензированные DFSA фирмы в DIFC не позднее 72 часов. Для утечки персональных данных ADGM ждёт уведомления по возможности в течение 72 часов, а федеральный закон срок пока не установил.
Признаётся ли в ОАЭ иностранная электронная подпись?
Федеральный закон признаёт иностранные квалифицированные услуги при сопоставимом уровне, но TDRA описало лишь общий подход (собственная оценка иностранного поставщика и будущие соглашения о взаимном признании), а ни процедуры, ни заключённых соглашений не опубликовало. В ADGM подписи, созданные за пределами ADGM и ОАЭ, прямо имеют силу.
Применяется ли федеральный закон о данных к компании в DIFC?
Нет, у DIFC собственный закон о защите данных. При этом для DIFC остальная территория ОАЭ считается третьей страной, и передача данных в материковый Дубай идёт по правилам трансграничной передачи. ADGM формально тоже третья страна, но Commissioner of Data Protection DIFC включил её в список адекватных юрисдикций, поэтому передача туда не требует дополнительных гарантий.
Источники
- Федеральный декрет-закон № 45 от 2021 года о защите персональных данных, портал законодательства ОАЭ.
- Законы о защите данных, портал правительства ОАЭ.
- Федеральный закон № 2 от 2019 года об ИКТ в здравоохранении.
- UAE Information Assurance Standard, Совет по кибербезопасности ОАЭ (архивная копия).
- Закон Дубая № 15 от 2024 года о DESC, портал законодательства Дубая.
- Стандарты и политики DESC и сертификация DESC.
- Operational Risk Management Regulation C 1/2026, Центральный банк ОАЭ.
- Outsourcing Regulation for Banks, статья 8, Центральный банк ОАЭ.
- Retail Payment Services and Card Schemes Regulation C 15/2021, статья 14.
- DFSA Rulebook, GEN 5.5 и правила FSRA о киберрисках.
- Закон DIFC о защите данных № 5 от 2020 года и ADGM Data Protection Regulations 2021.
- Решение Министерства финансов № 243 от 2025 года и методические указания по электронным счетам, версия 1.1.
- Реестр аккредитованных провайдеров электронных счетов, Министерство финансов ОАЭ.
- Решение Кабинета № 106 от 2025 года о штрафах.
- Федеральный декрет-закон № 46 от 2021 года об электронных транзакциях и доверенных услугах.
- UAE Trusted List, машиночитаемый реестр поставщиков доверенных услуг.
- ADGM Electronic Transactions Regulations 2021.
Нужна консультация?
Если вы выходите в ОАЭ или работаете с банками и госзаказчиками здесь, запишитесь на разговор. Начнём с того, какие режимы касаются вашей компании и ваших клиентов, и что из этого должно повлиять на архитектуру. О том, как я работаю с компаниями в Дубае, в статье про внештатного технического директора.