
Информационная безопасность
 Безопасность
Это четвёртая статья цикла о требованиях к технологической компании по регионам. До неё были ОАЭ, страны Залива с Египтом и СНГ. Регулирование в России вынесено отдельно, потому что оно самое плотное из
 Безопасность
Это третья статья цикла о том, какие требования ждут технологическую компанию в разных регионах. Первые две были про ОАЭ и страны Залива с Египтом, здесь регулирование в СНГ: Казахстан, Узбекистан, Кыргызстан
 Безопасность
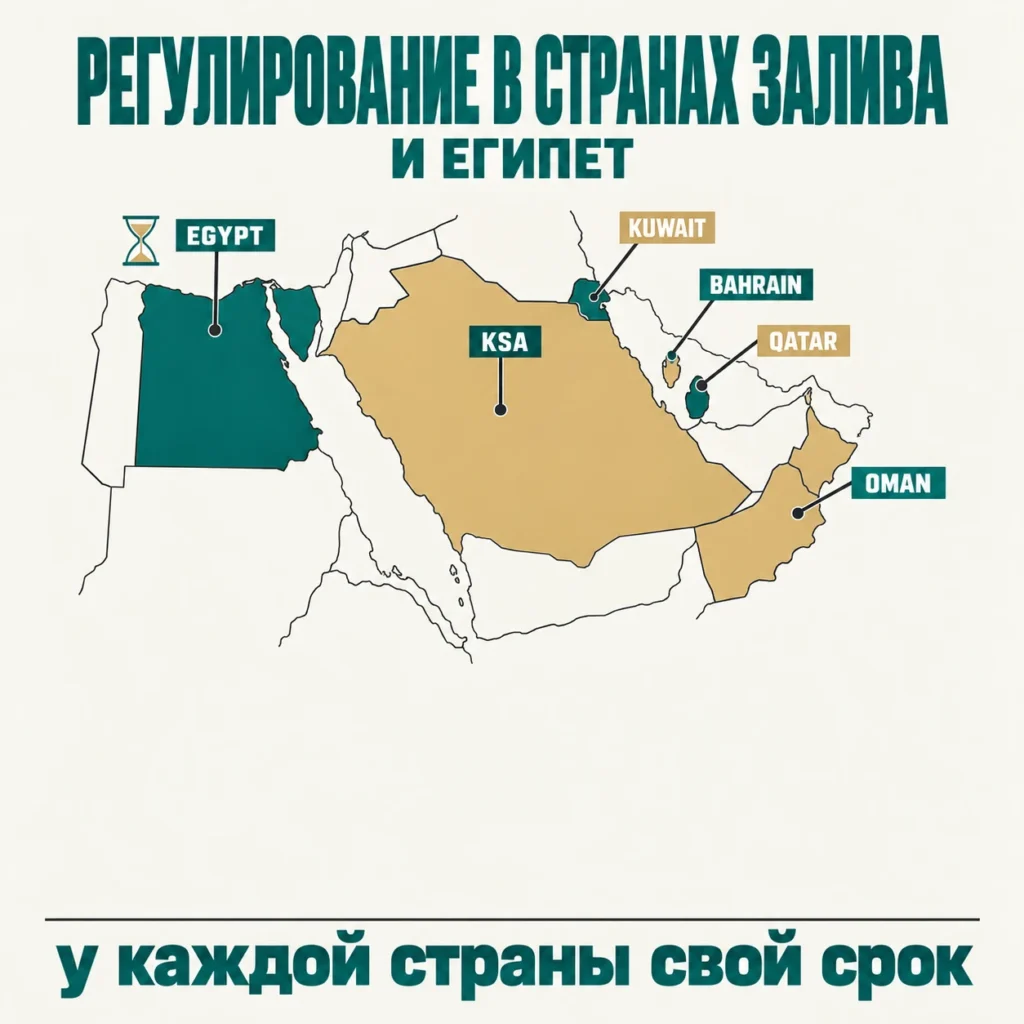
Это вторая статья цикла о том, какие требования ждут технологическую компанию в разных регионах. Первая была про ОАЭ, здесь регулирование в странах Залива и Египте: Саудовская Аравия, Катар, Бахрейн, Оман, Кувейт и Египет.
 Безопасность
Я работаю из Dubai Airport Free Zone, и в статье про финтех писал, что региональные требования дают ограничения, «которые должны определить выбор облачного региона до первой строки кода, а не после».
 ИТ
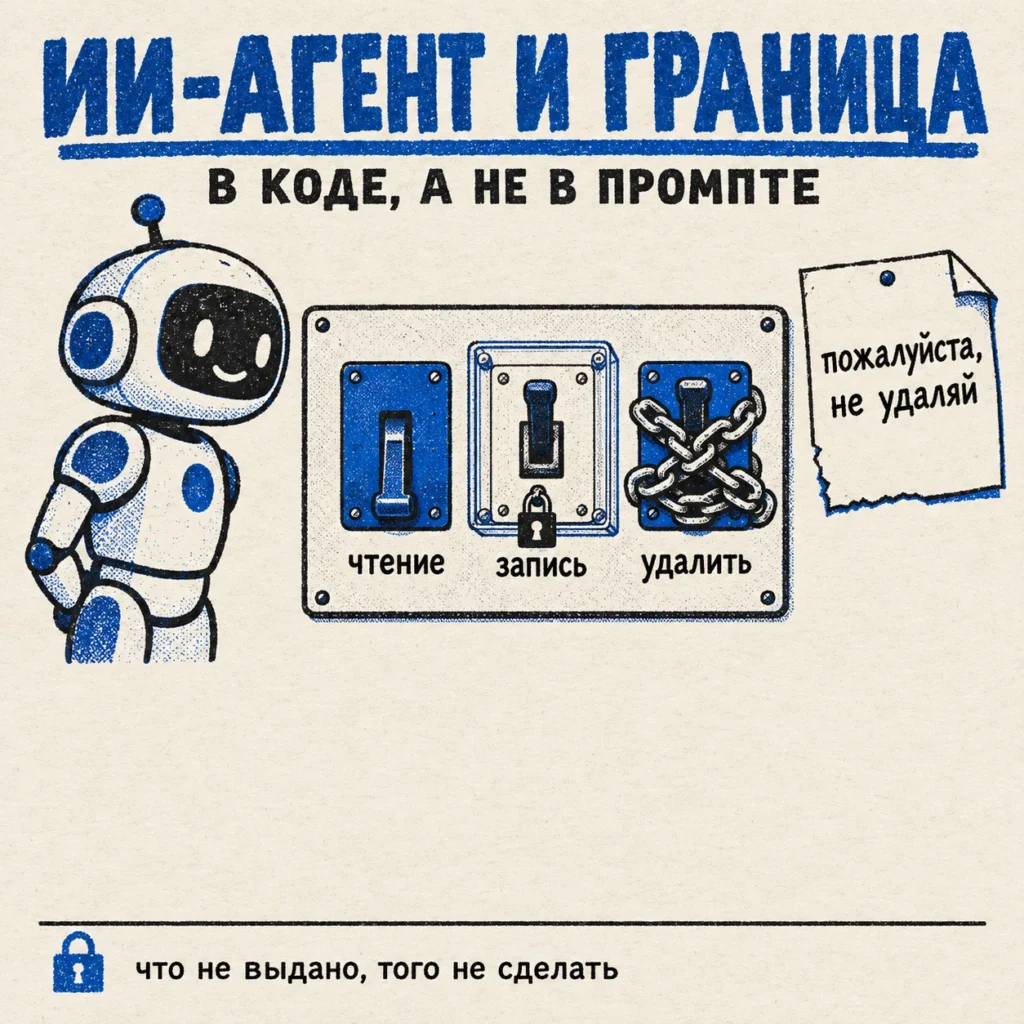
У меня работают ИИ-агенты с доступом к сайту и инфраструктуре: они правят и публикуют статьи, чистят медиатеку, пересобирают отчёты, ходят на серверы по SSH. Эта статья о том, где у таких агентов проходит
 Безопасность
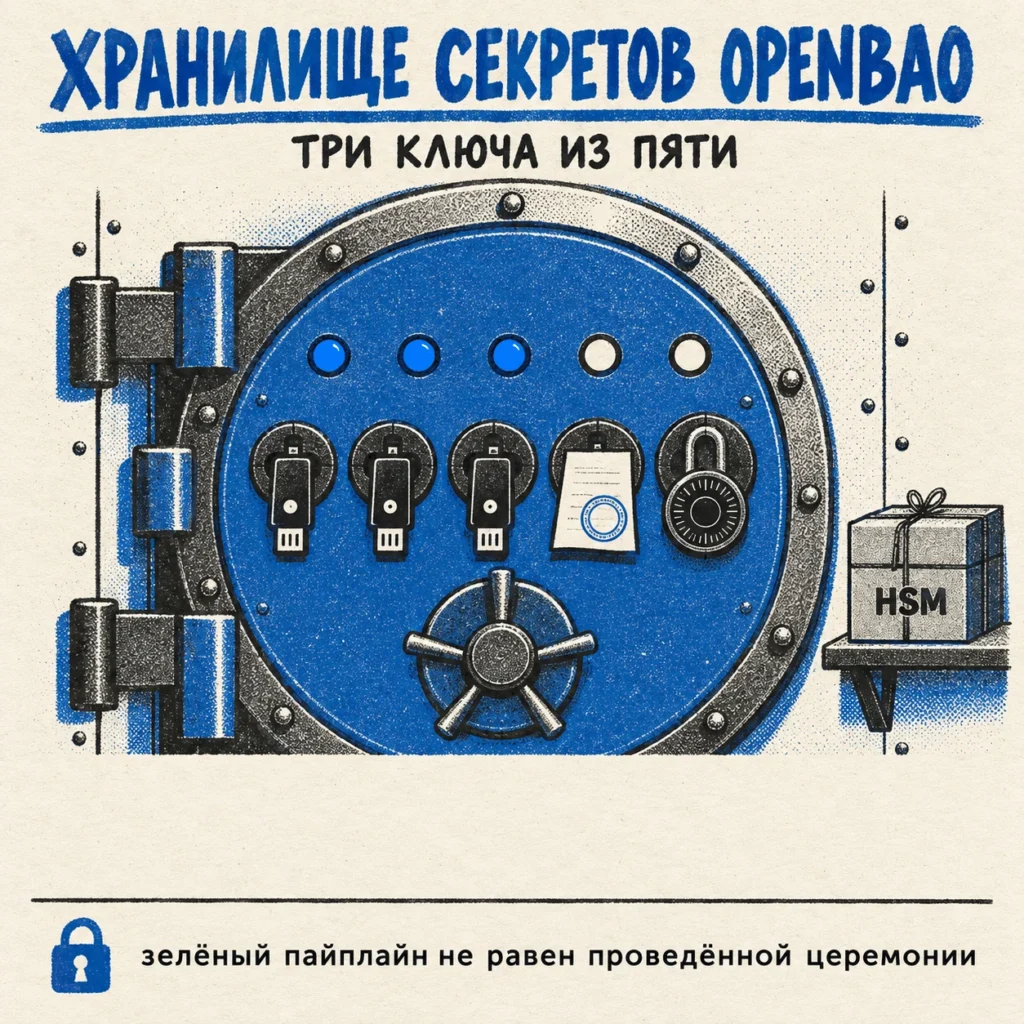
Это статья о хранилище секретов, которое я построил и ещё не открыл. Пайплайн развёртывания собран, репетиция держателей пройдена всеми пятью, а сама церемония инициализации, после которой хранилище начинает
 ИТ
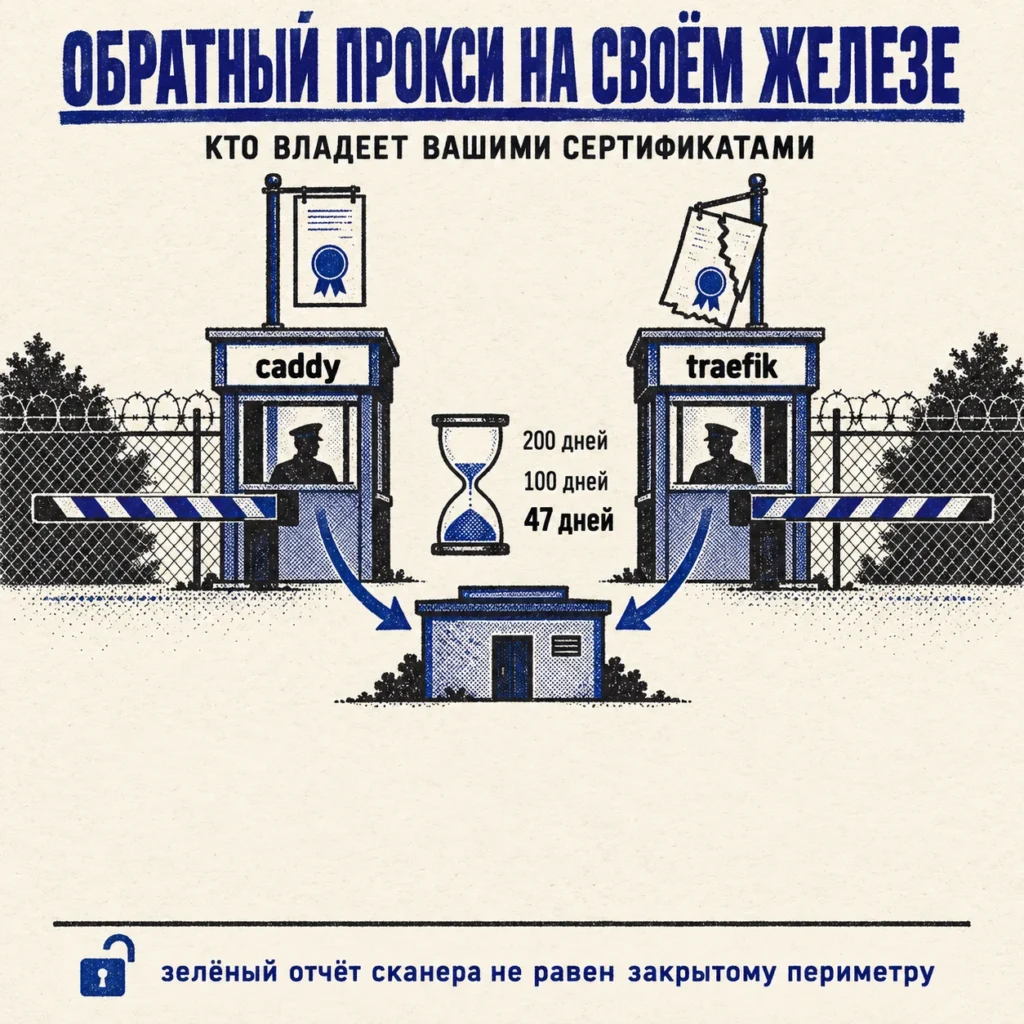
Перед своими сервисами стоит не «самый быстрый» обратный прокси, а тот, чьи умолчания вы готовы терпеть три года. Именно умолчания, а не таблица возможностей, определяют, что произойдёт у вас в четверг вечером.
 ИТ
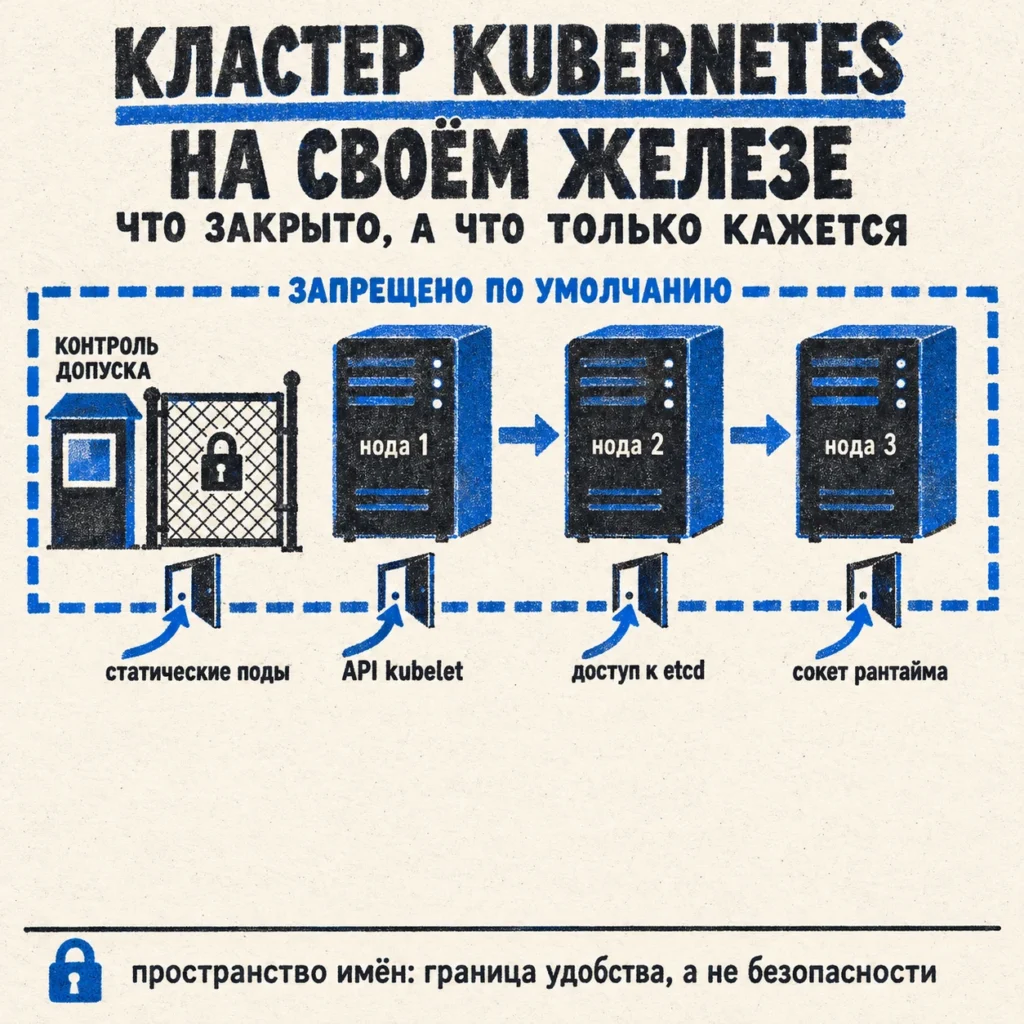
Большинству компаний, которые меня об этом спрашивают, кластер Kubernetes не нужен. Это первое, что я говорю на созвоне, и половина разговоров на этом заканчивается к обоюдной пользе.
 ИТ
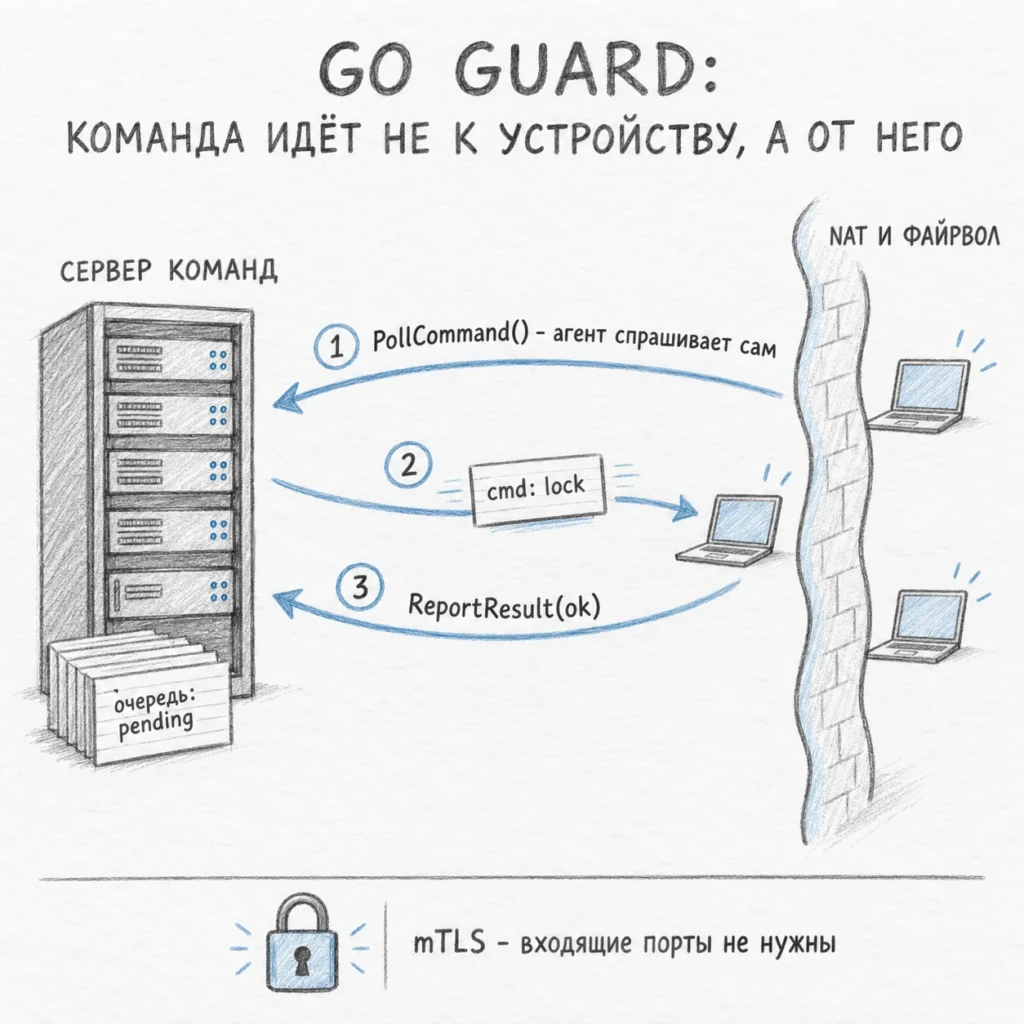
Ноутбук остался в такси вечером пятницы. Машина уходит в локдаун из панели, там же видно, включено ли шифрование диска и где устройство было последний раз, а решение о стирании принимается в понедельник.
 Безопасность
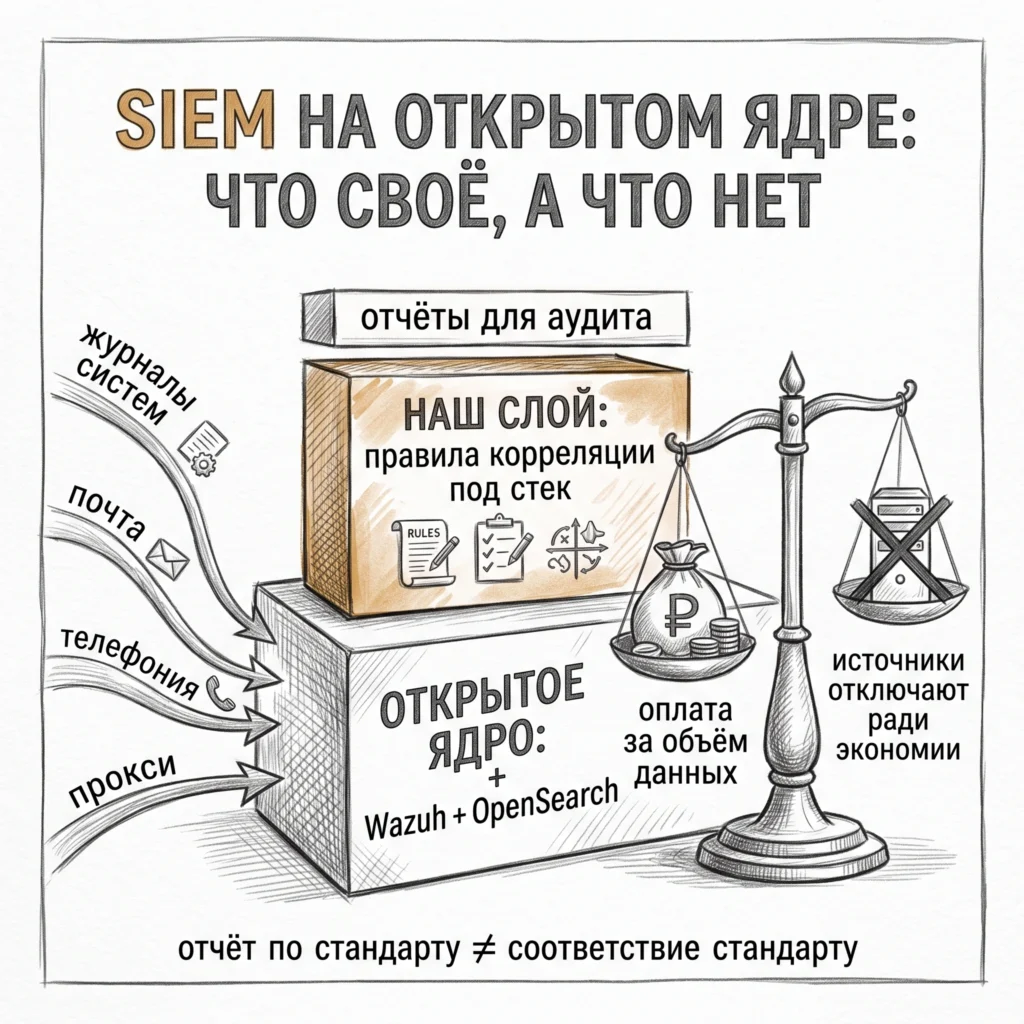
Когда подрядчик называет SIEM «собственным продуктом», стоит уточнить, что именно собственное. В нашем случае ответ такой: свой у нас слой поверх открытого ядра, а не переписанный движок.
 ИТ
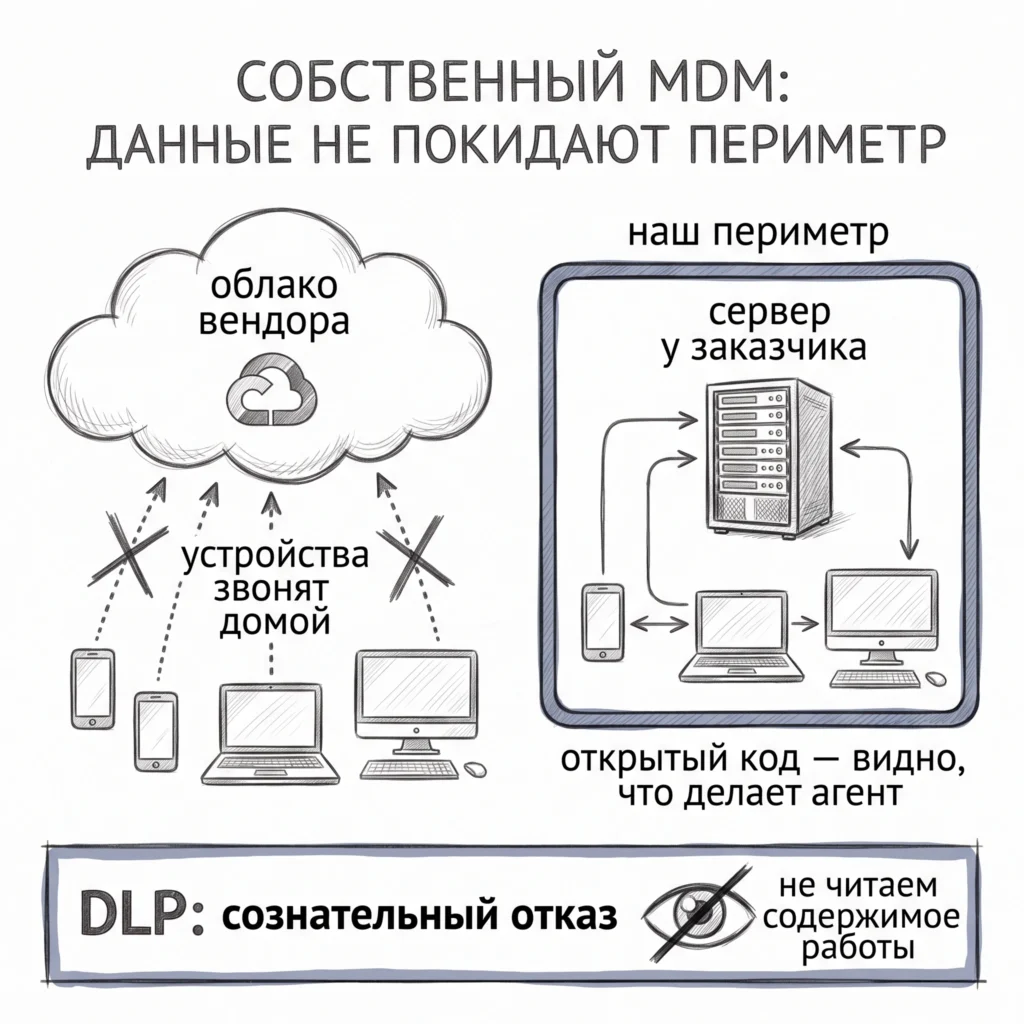
Управление парком устройств обычно закрывают Intune, Jamf или Hexnode, и в большинстве случаев это правильный выбор. Мы собрали собственный MDM не потому, что готовые плохи, а потому что для нашего профиля
 Безопасность
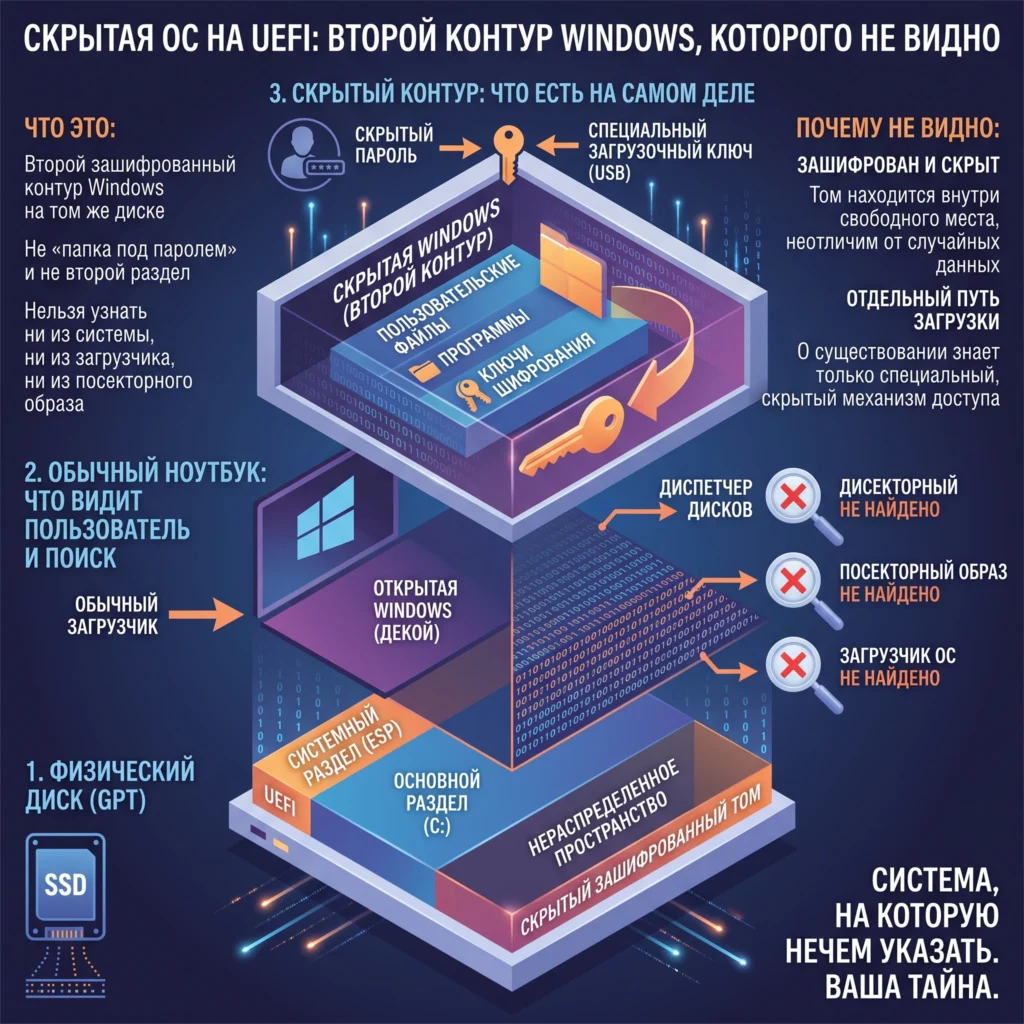
Скрытая ОС – это второй зашифрованный контур Windows на том же диске обычного ноутбука, о существовании которого нельзя узнать ни из системы, ни из загрузчика, ни из посекторного образа диска.