Это вторая статья цикла о том, какие требования ждут технологическую компанию в разных регионах. Первая была про ОАЭ, здесь регулирование в странах Залива и Египте: Саудовская Аравия, Катар, Бахрейн, Оман, Кувейт и Египет. Вопросы те же пять: персональные данные, кибербезопасность, требования финансового регулятора, электронные счета и электронная подпись.
Рамка та же. Опора на первоисточники: законы, королевские и эмирские указы, решения министерств и регламенты регуляторов. Каждый факт проверен дважды: при сборе и заново, независимой сверкой 27–28 сентября 2026 года. Там, где официальный текст закрыт и факт известен только из прессы, юридических обзоров или неофициальных публикаций текста, я так и пишу. Юридических заключений я не даю: карта показывает, какой документ читать, а применять его к вашей компании должен юрист.
- Регулирование в странах Залива: общее и различия
- Персональные данные
- Кибербезопасность
- Финансовые регуляторы
- Электронные счета
- Электронная подпись
- Календарь
- С чего начать ИТ-компании
- Чего я не делаю
- Частые вопросы
- Нужно ли хранить данные в Саудовской Аравии?
- В какой срок сообщать об утечке персональных данных?
- Что меняется в Египте с ноября 2026 года?
- Где уже обязательны электронные счета?
- Касаются ли катарские требования кибербезопасности частных компаний?
- Признаются ли иностранные электронные подписи?
- Источники
- Нужна консультация?
Регулирование в странах Залива: общее и различия
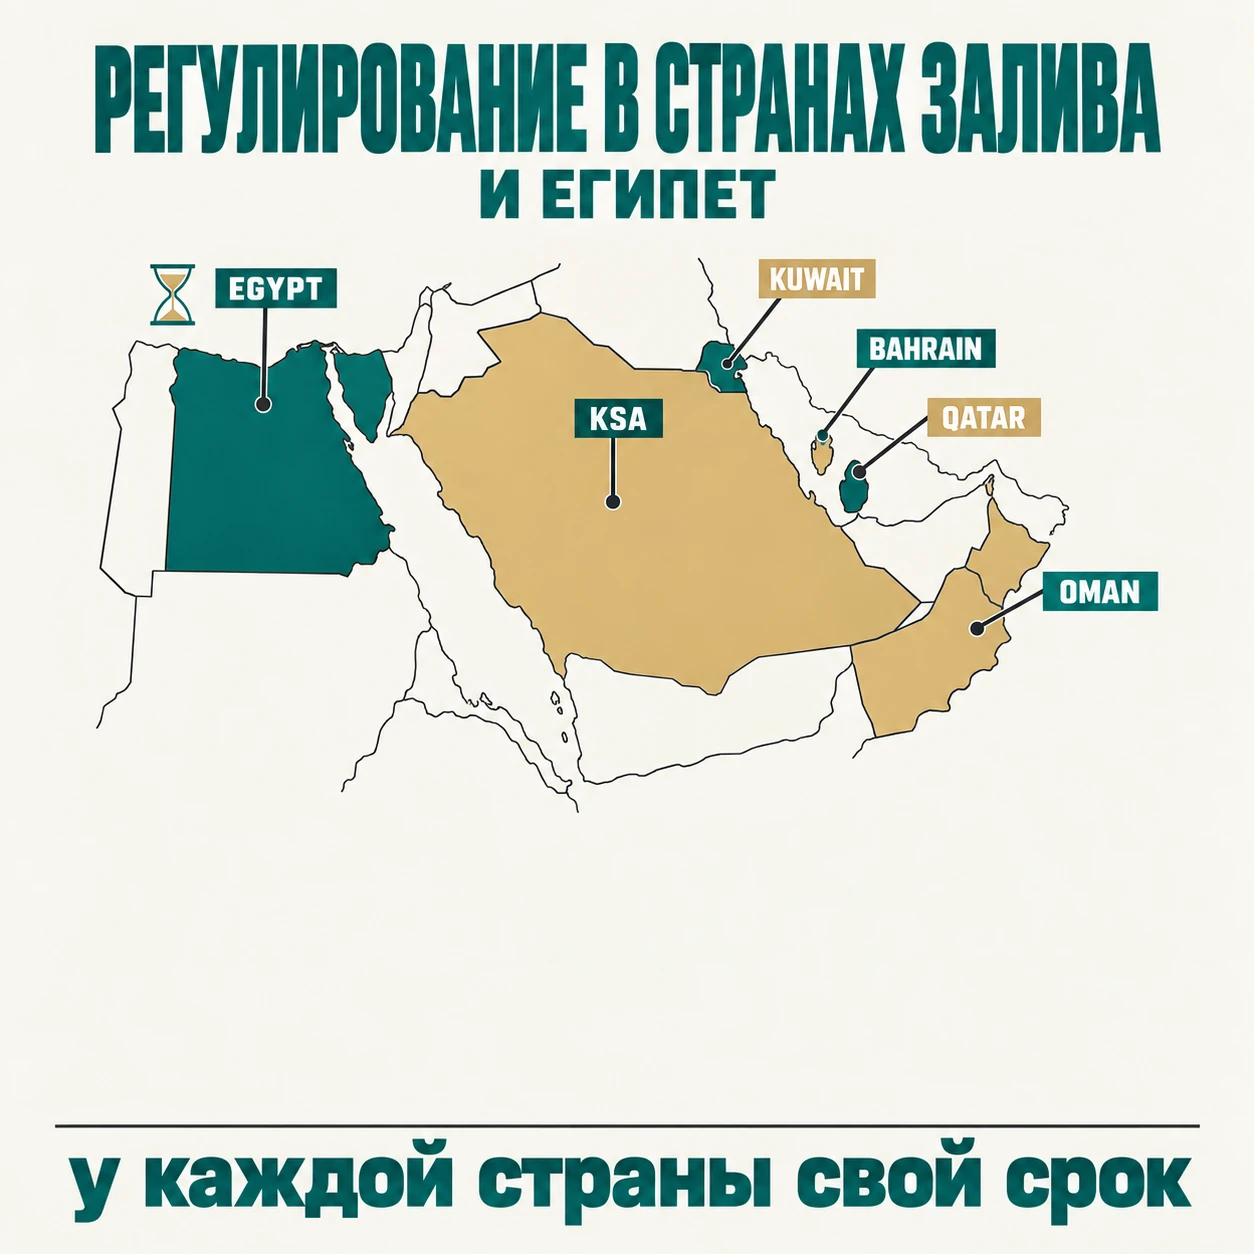
- Персональные данные. Общий закон есть везде, кроме Кувейта. Срок уведомления об утечке почти везде 72 часа, в Кувейте для телеком- и интернет-компаний 24 часа. Общего требования хранить данные в стране в законах о персональных данных нет нигде, оно приходит через отраслевые и государственные правила.
- Кибербезопасность. Обязанности в основном адресованы госорганам и критической инфраструктуре, а частная ИТ-компания чаще всего попадает под них через договор с таким клиентом. Исключения: Катар, где национальный стандарт формально применяется к любой организации, Саудовская Аравия, где с конца 2025 года есть отдельные контроли для частных компаний, которым их направило NCA, и Египет, где закон о киберпреступлениях и его регламент напрямую обязывают всех поставщиков ИТ-услуг. Облачные провайдеры в Омане, а по фреймворку CITRA и в Кувейте, кроме того, сами получают разрешение или лицензию регулятора.
- Финансовые регуляторы. Облако требует предварительного согласия регулятора в Саудовской Аравии и Катаре, в Кувейте для облака с чувствительными данными; в Бахрейне для облачных сервисов данных достаточно уведомления после подписания, а тексты правил Омана и Египта найти не удалось. Банки сообщают об инцидентах немедленно (Саудовская Аравия) или в течение часа (Катар, Бахрейн, Кувейт).
- Электронные счета. Обязательны в Саудовской Аравии и Египте, в Омане с 2027 года, в Катаре пока только одобренный правительством проект закона, в Бахрейне добровольно, в Кувейте нет НДС.
- Электронная подпись. Признана законом везде, но реестры доверенных поставщиков либо непрозрачны, либо не опубликованы. Текстовый список лицензиатов публикует только Египет.
Персональные данные
| Страна | Закон | Уведомление об утечке | Передача за рубеж | Штраф |
|---|---|---|---|---|
| Саудовская Аравия | PDPL, указ М/19 от 2021 года, в силе с 14.09.2023 | SDAIA не позднее 72 часов | Для целей закона, без ущерба безопасности, при адекватной защите и в минимальном объёме; без адекватности только в случаях регламента, с SCC, BCR или сертификатом | До 5 млн SAR, при повторе до 10 млн |
| Катар | Закон № 13 от 2016 года | Регулятору и человеку при риске серьёзного вреда; 72 часа только в руководстве NCSA | Свободна, если не нарушает закон и не грозит серьёзным вредом | До 5 млн QAR |
| Бахрейн | Закон № 30 от 2018 года, в силе с 01.08.2019 | Не позднее 72 часов с обнаружения | Свободно в 83 страны из списка (Катара нет); иначе по основаниям закона | Административно до 20 000 BHD, уголовно до 1 года |
| Оман | Королевский указ № 6 от 2022 года, изменён указом № 68 от 2026 года | Регулятору не позднее 72 часов | Явное согласие и оценка рисков | До 500 000 OMR за нарушение правил передачи |
| Кувейт | Общего закона нет; глава 7 закона № 20 от 2014 года и регламент CITRA для телекома и интернета | CITRA не позднее 24 часов | Регламентом CITRA не запрещена: сообщить, где хранятся данные, и уведомить человека; облачный фреймворк ограничивает хранение за рубежом | По закону о CITRA до 1 млн KWD; по закону № 20 от 2014 года до 20 000 KWD и 3 лет лишения свободы |
| Египет | Закон № 151 от 2020 года, регламент в силе с 02.11.2025 | PDPC не позднее 72 часов | В страну с защитой не ниже египетской, с лицензией PDPC и согласием человека | До 5 млн EGP и лишение свободы |
Саудовская Аравия. PDPL вступил в силу 14 сентября 2023 года, годичный срок на приведение в соответствие истёк в сентябре 2024-го. Надзор ведёт SDAIA. Всеобщую регистрацию контролёров с ежегодным сбором указ М/148 отменил: сейчас регистрация в национальном реестре обязательна для госорганов, для компаний, чья основная деятельность в обработке персональных данных, и для тех, кто обрабатывает чувствительные данные. Об инциденте SDAIA уведомляют не позднее 72 часов, отчётность перед NCA идёт отдельно. Передача за рубеж возможна только для целей, перечисленных в законе и регламенте, при условии, что она не вредит национальной безопасности, уровень защиты не ниже саудовского, а объём данных минимален. Без адекватной защиты передавать можно только в случаях из регламента о передаче (например, централизованная обработка внутри международной группы, разовая передача небольшого объёма, услуга самому человеку, наука) и с гарантиями: стандартными договорными условиями, обязательными корпоративными правилами или сертификатом, плюс оценка рисков. Штраф до 5 млн риялов, при повторе его могут удвоить, до 10 млн; раскрытие чувствительных данных с целью навредить или извлечь выгоду карается лишением свободы до двух лет, штрафом до 3 млн риялов или тем и другим.
Важная деталь про локализацию. В обновлённой версии основных контролей кибербезопасности NCA (ECC-2:2024) требование хранить информацию только в Королевстве удалено и передано NDMO при SDAIA: по вопросам хранения данных теперь нужно обращаться туда. Для организаций под ECC (госорганы, их компании и критическая инфраструктура) осталось требование, чтобы центры управляемого мониторинга подрядчиков с удалённым доступом полностью находились в Королевстве.
Катар. Закон № 13 от 2016 года прямо запрещает контролёру ограничивать трансграничный поток данных, кроме случаев нарушения закона или риска серьёзного вреда. Функции регулятора выполняет Национальное агентство кибербезопасности (NCSA). Закон требует сообщать об утечке регулятору и человеку при риске серьёзного вреда, без срока; 72 часа появляются только в руководстве NCSA. Данные особого характера, включая данные детей и о здоровье, обрабатываются только с разрешения регулятора. В финансовом центре QFC действует собственный режим с уведомлением об утечке по возможности в течение 72 часов и штрафом до 1,5 млн USD.
Бахрейн. Перед началом автоматизированной обработки контролёр уведомляет регулятора по форме на сайте (исключения: данные своих работников, назначенный Data Protection Guardian, НКО и публичные реестры), а обработка без уведомления является уголовным правонарушением. Предварительное письменное разрешение нужно для чувствительных данных, которые обрабатываются без согласия ради защиты недееспособного человека, для биометрии при идентификации, для генетических данных вне медучреждений, для связывания баз разных контролёров, собранных для разных целей, и для видеонаблюдения; решение принимается за 30 дней, молчание означает отказ. Вывоз данных разрешён в 83 страны из списка регулятора, в нём есть ОАЭ, Саудовская Аравия, Египет, Россия и Казахстан, но нет Катара. Иностранная компания, обрабатывающая данные с помощью средств в Бахрейне, назначает там представителя.
Оман. Исполнительный регламент применяется в полном объёме с февраля 2026 года. С 7 сентября 2026 года действует Королевский указ № 68 от 2026 года: закон стал экстерриториальным, контролёром может быть только юридическое лицо, а договор, юридическая обязанность и общедоступность данных больше не выводят обработку из-под закона, а только освобождают от согласия. Текст указа я сверял по неофициальной публикации на Qanoon.om: сайт Официального вестника недоступен, а английский текст на сайте министерства этих поправок на конец сентября 2026 года не содержит. Передача за рубеж требует явного согласия человека и документированной оценки рисков, а хранение чувствительных данных за рубежом ещё и одобрения Центра киберзащиты. Госорганы обязаны обрабатывать персональные данные только в Омане.
Кувейт общего закона о персональных данных не имеет. Для компаний и госорганов действуют общие нормы главы 7 закона № 20 от 2014 года об электронных транзакциях: персональные данные в электронных системах нельзя собирать незаконно или без согласия, раскрывать без законного основания и использовать не по цели, за нарушение грозит до 3 лет лишения свободы, штраф до 20 000 KWD или то и другое. Есть и регламент CITRA о защите приватности данных, но он охватывает только лицензиатов телекоммуникаций и интернета и поставщиков контента по сети. Для них об утечке CITRA уведомляют не позднее 24 часов. Облачный фреймворк CITRA запрещает клиентам облаков хранить за рубежом данные высоких уровней классификации, а один из его пунктов и персональные данные вообще. При этом сама политика классификации, на которой держатся эти уровни, отменена в феврале 2024 года.
Египет заслуживает особого внимания из-за даты. Исполнительный регламент закона № 151 от 2020 года действует со 2 ноября 2025 года, и переходный год рассчитан примерно до 1–2 ноября 2026 года. По руководству регулятора PDPC обработка без лицензии после этой даты является нарушением. Вместо регистрации в Египте лицензирование: лицензия на постоянную обработку выдаётся на три года, сбор зависит от числа записей и доходит до 2 млн фунтов за три года. Передача за рубеж, включая облачные серверы за пределами Египта, требует отдельной лицензии и согласия человека. Иностранный контролёр назначает представителя в Египте, а юрлицо назначает DPO и регистрирует его у PDPC.
Кибербезопасность
Саудовская Аравия здесь самая плотная юрисдикция. Основные контроли NCA ECC-2:2024 обязательны для госорганов, их компаний и частных организаций, которые владеют, управляют или размещают критическую национальную инфраструктуру. 28 декабря 2025 года NCA выпустило отдельные контроли NCNICC-1:2025 для частных компаний без такой инфраструктуры. Обязательны они для тех, кому NCA их направило: 65 контролей для крупных (более 250 штатных сотрудников или годовая выручка больше 200 млн риялов) и 26 для компаний от 6 до 249 сотрудников или с выручкой от 3 до 200 млн риялов. Акт о правовых полномочиях NCA (указ M/117 от 22 декабря 2024 года) даёт ей право штрафовать до 25 млн риялов, приостанавливать или отзывать лицензии. С 1 августа 2022 года любая организация, оказывающая в Королевстве услуги кибербезопасности, обязана зарегистрироваться на платформе NCA, а центры управляемого мониторинга лицензируются. В договоры с подрядчиками ECC требует включать соглашение о конфиденциальности, безопасное удаление данных и порядок связи при инциденте.
Катар. Национальный стандарт NIA версии 2.1 от мая 2023 года по своему тексту применяется ко всем организациям в стране, а базовые контроли в нём обязательны для активов выше нулевого уровня классификации; требования распространяются на подрядчиков и их субподрядчиков. О критических инцидентах любая организация сообщает в NCSA в течение двух часов. Сертификация по стандарту остаётся добровольной, а закон о критической инфраструктуре и обязательное лицензирование поставщиков безопасности пока только в стратегии на 2024–2030 годы.
Бахрейн. Национальный центр кибербезопасности с июля 2025 года вправе устанавливать обязательные политики и стандарты. Секторы критической инфраструктуры определены: энергетика, финансы, ИКТ, здравоохранение, госуслуги, промышленность и транспорт. Но решение Совета министров о перечне конкретных организаций на конец сентября 2026 года не опубликовано.
Оман. Центр киберзащиты при Службе внутренней безопасности требует от «заинтересованных организаций», государственных и частных, связанных с его компетенцией, немедленно сообщать о рисках и проникновениях, следовать его стандартам и получать согласие до хранения чувствительных данных за рубежом. По регламенту TRA, действующему с 30 сентября 2024 года (официальный текст я не нашёл, пересказываю по неофициальной публикации текста на Qanoon.om), облачные услуги и дата-центры требуют разрешения TRA. Провайдер уведомляет клиентов о нарушении не позднее 72 часов, TRA не позднее 12 часов о любом инциденте или сбое, влияющем на услуги, а TRA и Центр киберзащиты в тот же срок о взломе или утечке, если затронут контент уровней 3–4, данные более 30% абонентов или большая группа людей в Омане. Вывозить контент высоких уровней можно только с согласия TRA.
Кувейт. По сообщениям прессы, в апреле 2026 года Национальный центр кибербезопасности ввёл решением № 2/2026 национальные базовые контроли как обязательный минимум со сроками выполнения, установленными в самом решении, и ежегодной самооценкой. Решение опубликовано в «Kuwait Al-Youm» № 1785 от 5 апреля 2026 года, но его текст доступен только после регистрации, поэтому сами сроки мне неизвестны. Для облаков на сайте CITRA по-прежнему опубликован фреймворк 2021 года: провайдер, размещающий данные третьего и четвёртого уровней, получает лицензию и должен иметь дата-центр в Кувейте. Но политику классификации данных, которая задаёт эти уровни, CITRA отменила в феврале 2024 года, поэтому применение фреймворка стоит уточнить у регулятора.
Египет. Закон № 175 от 2018 года о киберпреступлениях обязывает поставщиков услуг хранить журналы систем 180 дней, за нарушение штраф от 5 до 10 млн фунтов. Понятие поставщика услуг в законе широкое и по толкованию охватывает хостинг и облака. Исполнительный регламент задаёт минимальные меры для всех поставщиков ИТ-услуг, от шифрования не ниже AES-128 до ежегодной проверки на взломы и угрозы безопасности, и более строгие для операторов критической инфраструктуры, которые сообщают об инцидентах в EG-CERT сразу по обнаружении.
Финансовые регуляторы
| Регулятор | Облако и аутсорсинг | Инциденты | Данные |
|---|---|---|---|
| SAMA (Саудовская Аравия) | Одобрение до публичного или гибридного облака и существенного аутсорсинга | Средние и высокие немедленно | Облако в Королевстве; за рубежом с явного одобрения |
| QCB (Катар) | Одобрение до любого облачного договора | Банки: критические за 1 час | Персональные и финансовые данные только в Катаре; исключения только с одобрения QCB |
| CBB (Бахрейн) | Аутсорсинг сторонней компании за рубежом: одобрение, заявка за 30 дней; облако данных: уведомление в течение 5 рабочих дней после подписания | Звонок в течение часа, первая часть отчёта за 2 часа | Для облака жёсткой локализации нет; записи должны быть доступны из Бахрейна |
| CBK (Кувейт) | Одобрение за месяц до облачного договора с чувствительными данными | Высокие за 1 час, средние за 4 часа | Требования хранить данные в Кувейте в CORF нет; облачная политика учитывает требования о резидентности, место хранения указывается в заявке |
| CBO (Оман) | Тексты циркуляров об облаке (BM 1185) и киберустойчивости (BM 1194) найти не удалось | Нет данных | Open banking: вывоз с одобрения ЦБ и согласия клиента |
| CBE (Египет) | Рамочный документ по кибербезопасности не опубликован | Через EG-FinCIRT, сроки не опубликованы | Нет данных |
SAMA. Cyber Security Framework 2017 года обязателен для банков, страховых и перестраховочных компаний, финансовых компаний, кредитных бюро и инфраструктуры финансового рынка, минимальный уровень зрелости третий. Публичные и гибридные облачные сервисы используются только после одобрения, в принципе только в Королевстве, а договор с провайдером даёт право аудита и запрещает вторичное использование данных. На существенный аутсорсинг банки получают письменное согласие, а на любой аутсорсинг за рубеж обосновывают, почему его нельзя сделать внутри страны. Новое: циркуляр от 27 августа 2026 года о квантовых рисках требует до конца 2026 года инвентаризировать все криптографические активы, включая зависимости от третьих сторон, а до конца первого квартала 2027 года оценить квантовые риски.
QCB. Облачный регламент действует с 15 апреля 2024 года для всех организаций под надзором ЦБ Катара: персональные и финансовые данные обрабатываются только в Катаре, одобрение нужно до любого облачного договора, реестр договоров раскрывается ежегодно. Банки сообщают о критических инцидентах в течение часа и проводят не меньше двух пентестов в год.
CBB. Бахрейн мягче соседей: для банков аутсорсинг сторонней компании за рубежом требует одобрения, заявка за 30 дней, а для облачных сервисов данных достаточно уведомить ЦБ в течение пяти рабочих дней после подписания. По инцидентам и тестам требования к банкам на уровне самых строгих в регионе: звонок в ЦБ в течение часа, первая часть отчёта за два часа, пентест не реже двух раз в год.
CBK. С 3 декабря 2025 года действует Cyber and Operational Resilience Framework для всех поднадзорных организаций, без переходного периода. Облачный договор, если сервис работает с чувствительными данными, согласуется не меньше чем за месяц до подписания, а провайдер должен иметь облачную сертификацию и отчёт SOC 2 Type II или эквивалент. Инциденты высокой критичности сообщаются в течение часа, средней в течение четырёх.
Оман и Египет. Рамочный документ ЦБ Египта по кибербезопасности не опубликован, а тексты ключевых циркуляров ЦБ Омана найти не удалось, поэтому картина неполная. Известно, что правила ЦБ Египта о лицензировании платёжных операторов и провайдеров (июнь 2025 года) действуют и для тех, кто работает с резидентами Египта из-за рубежа; год на подачу заявки для уже работающих компаний истёк в июне 2026 года.
Электронные счета
| Страна | Статус | Модель | Ближайшие даты |
|---|---|---|---|
| Саудовская Аравия | Обязательны с 04.12.2021 | Clearance для B2B и B2G, отправка B2C в течение 24 часов, платформа Fatoora | Волна 25 интегрируется до 01.02.2027 |
| Египет | Обязательны для всех налогоплательщиков с 15.12.2022 | Централизованная проверка каждого документа на платформе ETA | Электронные чеки B2C внедряются поэтапно |
| Оман | Решение № 189 от 2026 года | Пятиугольная модель на Peppol через аккредитованных провайдеров | 01.04.2027 и 01.10.2027 |
| Катар | Проект закона одобрен правительством 06.05.2026 | Не объявлена | Не объявлены |
| Бахрейн | Добровольно | Свободный формат | Мандат не объявлен |
| Кувейт | НДС нет | Не применимо | Нет |
Саудовская Аравия. Обязаны налогоплательщики-резиденты, нерезиденты выпускать электронные счета не обязаны. После подключения ко второму этапу стандартные счета для бизнеса и государства проходят clearance: налоговая ZATCA проверяет счёт и ставит криптографический штамп до передачи покупателю. Упрощённые счета для потребителей отправляются в ZATCA в течение 24 часов. Формат XML на UBL 2.1, QR-код обязателен. До подключения действует первый этап: формат не задан, clearance нет, QR-код обязателен только на упрощённых счетах. Второй этап подключает компании волнами по размеру выручки: волна 25, облагаемая выручка больше 187 500 риялов в любом году с 2022 по 2025, интегрируется не позднее 1 февраля 2027 года, на конец сентября 2026 года следующие не объявлены. По руководству ZATCA у резидента компьютер или сервер с записями должен находиться в Королевстве, хотя регламент по НДС в редакции 2021 года требует лишь доступа к серверу через точку доступа в Королевстве.
Египет. С 15 декабря 2022 года электронные счета обязательны для всех налогоплательщиков. Каждый документ проверяется на платформе налоговой ETA и подписывается электронной печатью. С 1 апреля 2023 года вычет НДС и подтверждение расходов принимаются только по электронным счетам, а компанию без электронных счетов не допускают к импорту и экспорту. Для потребителей параллельно внедряются электронные чеки.
Оман. Решение налоговой администрации № 189 от 2026 года опубликовано 9 августа; пересказываю его по неофициальной публикации текста на Qanoon.om. С 1 апреля 2027 года электронные счета обязательны для плательщиков НДС с поставками больше 5 млн риалов в год, с 1 октября 2027 года для остальных. Модель такая же, как в ОАЭ: Peppol, аккредитованные провайдеры, данные параллельно в налоговую. B2B передаётся в реальном времени, B2C в течение 24 часов, PDF и бумага электронным налоговым счётом не считаются.
Кувейт. НДС здесь нет, но декрет-закон № 10 от 2026 года о цифровой торговле, по неофициальной публикации текста (официальный вестник доступен только после регистрации), обяжет онлайн-продавцов отправлять покупателю электронный счёт на арабском языке. Это норма торгового, а не налогового права, и «потребителем» закон считает и компании, покупающие онлайн. В силу она вступит только через месяц после публикации исполнительного регламента, который ожидается до весны 2027 года.
Электронная подпись
Саудовская Аравия строже всех. По регламенту 2024 года подпись или печать действительна, только если связана с сертификатом национального центра NIC или поставщика с лицензией DGA, и при всех шести условиях регламента. Поставщик доверенных услуг держит головной офис, все системы и серверы в Королевстве и без предварительного письменного согласия DGA оказывает услуги только внутри страны, лицензия выдаётся на пять лет. Для физлиц подписание доступно через платформу IBRAM с февраля 2025 года. Иностранные сертификаты признаёт DGA, но опубликованного списка признанных органов я не нашёл.
Катар. Закон 2010 года признаёт подпись, созданную за рубежом, если её надёжность не ниже требуемой. С 2019 года электронная форма недоступна только для документов о семейных делах и личном статусе и для оборотных коммерческих бумаг. Какой орган лицензирует поставщиков сегодня, по первоисточникам подтвердить не удалось.
Бахрейн. Закон 2018 года не содержит перечня исключённых сделок: электронную форму исключает только прямой запрет другого закона. Защищённая подпись с сертификатом аккредитованного поставщика даёт презумпции авторства и целостности. Иностранный поставщик без присутствия в Бахрейне по закону может получить аккредитацию, но только по услугам, для которых TRA издало регламент; ни такого регламента, ни перечня аккредитованных я не нашёл.
Оман. Новый закон об электронных транзакциях действует с 14 апреля 2025 года: три вида подписи и лицензирование доверенных услуг министерством. Исполнительного регламента нет, поэтому лицензирование и признание иностранных сертификатов пока не работают. Закон прямо допускает договоры, заключённые автоматическими агентами.
Кувейт. Со 2 ноября 2025 года декрет-закон № 148 снял перечень исключений из закона об электронных транзакциях, а декрет-закон № 147, по сообщениям прессы и юридическим обзорам (официальный вестник доступен только по подписке), разрешил являться к нотариусу по видеосвязи. Какой орган лицензирует поставщиков сертификатов, закон оставляет на назначение государства, и перечня лицензиатов нет.
Египет. При соблюдении условий закона (подпись связана только с подписантом, находится под его исключительным контролем, а любые изменения можно обнаружить) подпись в гражданских, коммерческих и административных отношениях имеет ту же доказательственную силу, что собственноручная. Сертификаты выдают лицензиаты ITIDA, и Египет единственный в регионе публикует их текстом: по странице ITIDA на июнь 2026 года это четыре компании плюс GOV-CA для госорганов. Той же электронной печатью подписываются электронные счета для налоговой.
Календарь
- 07.09.2026: в Омане вступили в силу поправки к закону о персональных данных.
- Около 01–02.11.2026: в Египте кончается переходный год; по руководству PDPC обработка без его лицензии после этого является нарушением.
- 31.12.2026: финансовые организации под надзором SAMA завершают инвентаризацию криптографии.
- 01.02.2027: волна 25 электронных счетов в Саудовской Аравии.
- 31.03.2027: оценка квантовых рисков для организаций под надзором SAMA.
- 01.04.2027 и 01.10.2027: электронные счета в Омане для крупных и остальных плательщиков НДС.
- Даты не объявлены: закон об электронных счетах в Катаре, перечень критической инфраструктуры в Бахрейне, регламент закона об электронных транзакциях в Омане, новые правила NCA об инцидентах и лицензировании в Саудовской Аравии.
С чего начать ИТ-компании
- Проверить Египет в первую очередь. Если вы обрабатываете данные людей в Египте, вопрос лицензии PDPC срочный: переходный год рассчитан примерно до 1–2 ноября 2026 года.
- Для Саудовской Аравии решить вопрос хранения. В Королевстве должны быть облако финансовых организаций под надзором SAMA (за рубежом только с явного одобрения SAMA), по руководству ZATCA серверы с налоговыми записями резидентов, а у госорганов и критической инфраструктуры ещё и центры мониторинга подрядчиков с удалённым доступом; по общему хранению данных теперь смотреть требования NDMO.
- Выяснить, пришли ли вам контроли NCA. Частные компании без критической инфраструктуры получают NCNICC по рассылке NCA, и там 26 или 65 контролей.
- Для Катара считать стандарт NIA своим. Он формально применяется к любой организации в стране, а критические инциденты сообщаются за два часа.
- Для финансовых клиентов заложить время на согласования. В Саудовской Аравии, Катаре и Кувейте облачные договоры согласуются с регулятором заранее (в Кувейте за месяц, если сервис касается чувствительных данных); в Бахрейне для облачных сервисов данных достаточно уведомить ЦБ в течение пяти рабочих дней после подписания.
- Поставить в план электронные счета. В Саудовской Аравии и Египте они уже обязательны, в Омане обязательны с 2027 года.
Чего я не делаю
- Не даю юридических заключений. Карта показывает документы и статьи, а применение к конкретной компании оценивает юрист в этой стране.
- Не выдаю пресс-релизы за закон. Где первоисточник закрыт и факт известен из прессы, так и написано.
- Не обещаю, что карта не устареет. В регионе много решений в работе, перед решением её надо перечитать.
Частые вопросы
Нужно ли хранить данные в Саудовской Аравии?
В законе о персональных данных прямого требования нет, а в основных контролях NCA требование хранить информацию в Королевстве удалено и передано NDMO при SDAIA. Обязательное хранение в стране остаётся в отдельных сферах: облака финансовых организаций под надзором SAMA (за рубежом только с явного одобрения SAMA), налоговые записи резидентов (по руководству ZATCA), удалённые центры мониторинга безопасности у госорганов и критической инфраструктуры.
В какой срок сообщать об утечке персональных данных?
В Саудовской Аравии, Бахрейне, Омане и Египте не позднее 72 часов. В Катаре закон срока не задаёт, 72 часа указаны в руководстве регулятора. В Кувейте для телеком- и интернет-компаний 24 часа.
Что меняется в Египте с ноября 2026 года?
Переходный год после вступления в силу исполнительного регламента закона о персональных данных рассчитан примерно до 1–2 ноября 2026 года. По руководству регулятора PDPC обработка без его лицензии после этой даты является нарушением.
Где уже обязательны электронные счета?
В Саудовской Аравии с декабря 2021 года и в Египте для всех налогоплательщиков с декабря 2022 года. В Омане с 1 апреля 2027 года для крупных плательщиков НДС и с 1 октября 2027 года для остальных. В Катаре есть только проект закона, в Бахрейне электронные счета добровольны.
Касаются ли катарские требования кибербезопасности частных компаний?
Формально да. По своему тексту национальный стандарт NIA версии 2.1 применяется ко всем организациям в Катаре, а базовые контроли в нём обязательны для активов выше нулевого уровня классификации, хотя сам документ называет себя прежде всего руководством. О критических инцидентах любая организация сообщает в NCSA в течение двух часов.
Признаются ли иностранные электронные подписи?
В законах всех шести стран признание предусмотрено, но работающих механизмов почти нигде не опубликовано. В Катаре подпись, созданная за рубежом, имеет силу при не меньшей надёжности; в Саудовской Аравии иностранные сертификаты признаёт DGA, но списка признанных органов нет.
Источники
- Закон Саудовской Аравии о защите персональных данных, портал Бюро экспертов, и исполнительный регламент, SDAIA.
- NCA ECC-2:2024 и регистрация и лицензирование NCA.
- SAMA Cyber Security Framework, Rulebook SAMA.
- Регламент ZATCA об электронных счетах и критерии волны 25.
- Закон Саудовской Аравии об электронных транзакциях.
- Закон Катара № 13 от 2016 года, портал Al Meezan, и облачный регламент QCB.
- Закон Бахрейна № 30 от 2018 года и приказы регулятора и CBB Rulebook, модуль OM.
- Закон Омана о персональных данных, MTCIT; неофициальные публикации Королевского указа № 68 от 2026 года на Qanoon.om и его английского перевода на Decree.om; решение № 189 от 2026 года об электронных счетах, Qanoon.om (неофициальная публикация).
- Регламент CITRA о защите приватности данных, версия 2.5 (только на арабском), закон Кувейта № 20 от 2014 года об электронных транзакциях (на арабском) и CBK Cyber and Operational Resilience Framework.
- Руководство PDPC по лицензиям и разрешениям, электронная подпись в Египте, ITIDA, и электронные счета, ETA.
Нужна консультация?
Если вы выходите на рынки Залива или Египта, запишитесь на разговор. Разберём, какие режимы касаются вашей компании и клиентов и что из этого должно повлиять на архитектуру и выбор облачного региона. Про ОАЭ подробно в первой статье цикла.