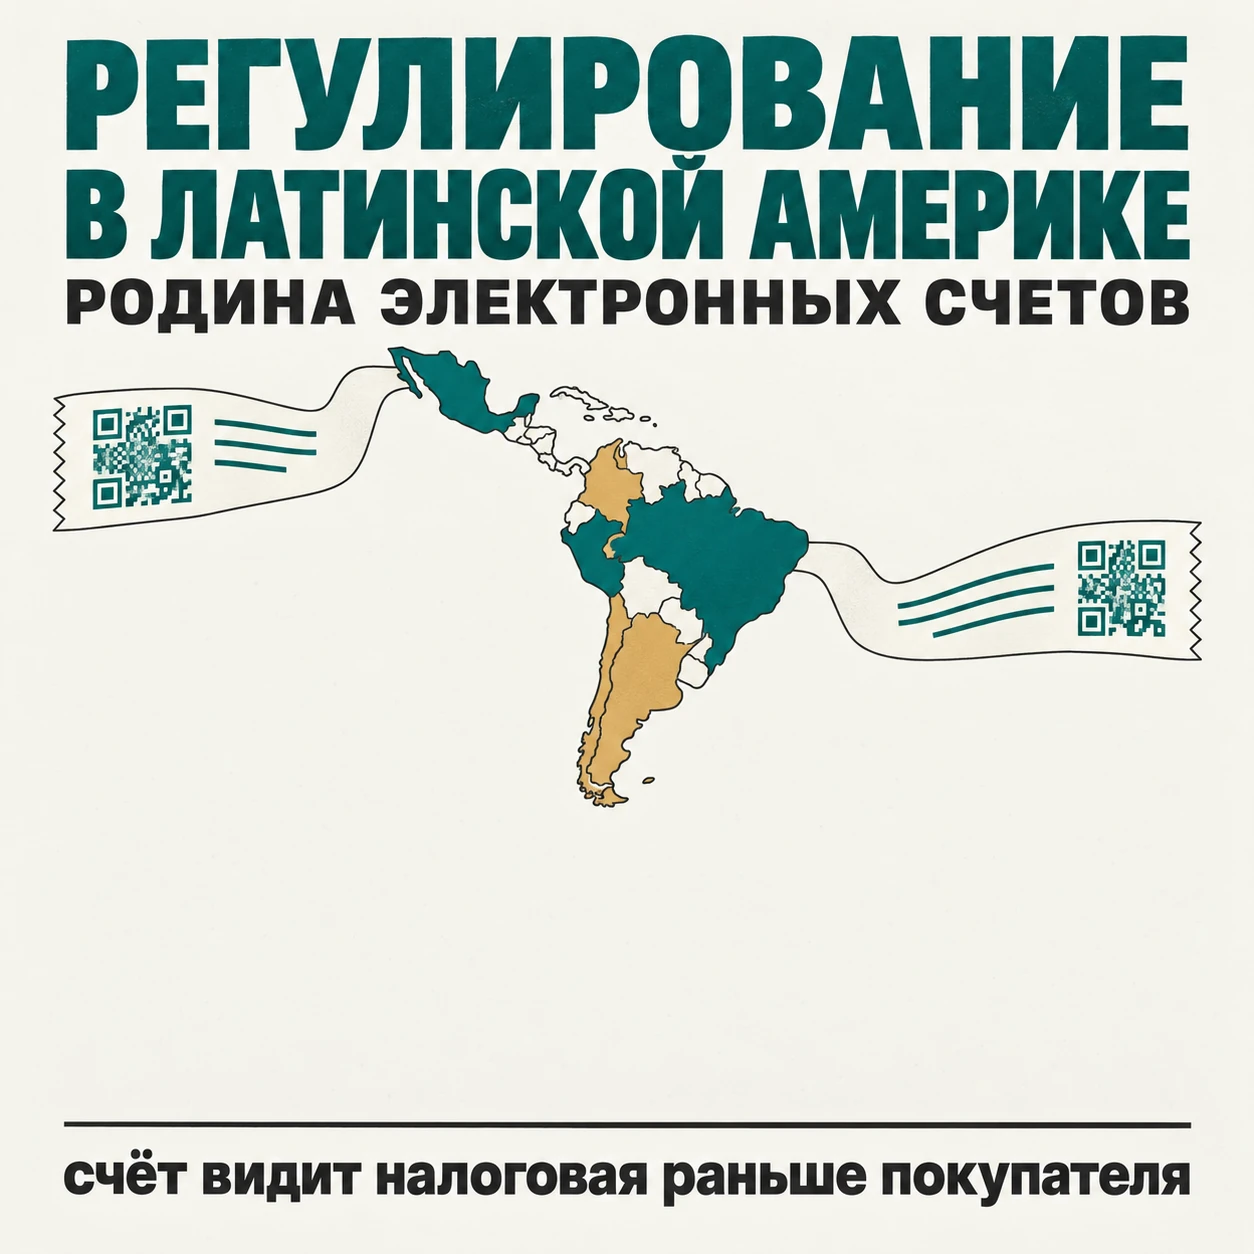
Это пятая статья цикла о требованиях к технологической компании по регионам. До неё были ОАЭ, страны Залива с Египтом, СНГ и Россия. Здесь регулирование в Латинской Америке: Бразилия, Мексика, Колумбия, Чили, Аргентина и Перу. Вопросы те же пять: персональные данные, кибербезопасность, требования финансовых регуляторов, электронные счета и электронная подпись.
Сразу честно: с компаниями в Латинской Америке я не работал, поэтому здесь нет историй из практики, только карта по первоисточникам. Это законы, декреты и резолюции регуляторов на официальных порталах (planalto.gov.br, dof.gob.mx, bcn.cl, argentina.gob.ar, elperuano.pe и сайты ANPD, SAT, SIC, DIAN, SII, ARCA, SUNAT). Факты сверены с первоисточниками по состоянию на конец сентября 2026 года, ключевые проверены повторно независимой сверкой с тем же документом. Юридических заключений я не даю: карта показывает, какой акт читать, а применять его к вашей компании должен юрист в этой стране.
- Регулирование в Латинской Америке: общее и различия
- Персональные данные
- Кибербезопасность
- Финансовые регуляторы
- Электронные счета
- Электронная подпись
- Календарь
- С чего начать ИТ-компании
- Чего я не делаю
- Частые вопросы
- Нужно ли хранить данные в странах Латинской Америки?
- Когда вступает в силу новый закон Чили о персональных данных?
- В какой срок сообщать об утечке данных?
- Используется ли Peppol в Латинской Америке?
- Годится ли обычная платформа электронной подписи для договоров?
- Источники
- Нужна консультация?
Регулирование в Латинской Америке: общее и различия
- Персональные данные. Ни в одной из шести стран нет общего требования хранить данные в стране. Зато законы экстерриториальны: бразильский, перуанский и с декабря 2026 года чилийский применяются к иностранной компании, которая предлагает услуги людям в стране.
- Сроки уведомления регулятора об утечке разбросаны от 48 часов в Перу до 15 рабочих дней в Колумбии. В Мексике уведомляют только людей и немедленно, а в Аргентине общей обязанности уведомлять нет вовсе.
- Кибербезопасность. Рамочный закон с жёсткими сроками есть только в Чили, и облачные провайдеры там прямо названы операторами жизненно важной инфраструктуры. В остальных странах реальные требования к ИТ задают финансовые регуляторы.
- Электронные счета здесь обязательны давно и везде: налоговая проверяет или получает документ почти в момент выпуска. Peppol нигде не используется.
- Электронная подпись везде многоуровневая: любая подпись в целом допустима, а высший уровень опирается на государственную инфраструктуру ключей.
Персональные данные
| Страна | Закон и регулятор | Уведомление об утечке | Максимальный штраф |
|---|---|---|---|
| Бразилия | LGPD, ANPD | ANPD и людям за 3 рабочих дня | 2% выручки в Бразилии, до R$ 50 млн за нарушение |
| Мексика | Новый LFPDPPP 2025 года, SABG | Только людям, немедленно | До 320 000 UMA, около 37,5 млн песо; для чувствительных данных вдвое больше |
| Колумбия | Ley 1581 de 2012, SIC | SIC за 15 рабочих дней | До 2000 минимальных зарплат по закону (с 2024 года пересчитывается в UVB, около 2,8 млрд песо), можно назначать повторно |
| Чили | Ley 21.719, с 01.12.2026 новое Агентство | С 01.12.2026 без неоправданной задержки | 20 000 UTM, при повторе до 4% выручки |
| Аргентина | Ley 25.326, AAIP | Общей обязанности нет | До 50 млн песо за однородные нарушения |
| Перу | Ley 29733 и регламент 2024 года, ANPD | ANPD и людям за 48 часов | 100 UIT (550 000 солей), не больше 10% выручки |
Бразилия. LGPD применяется независимо от страны регистрации компании, если данные собраны в Бразилии или услуги предлагаются людям там. С сентября 2025 года ANPD получила статус регуляторного агентства. Передача за рубеж возможна только по основаниям закона, в том числе: адекватность (с января 2026 года ЕС, Исландия, Лихтенштейн и Норвегия), стандартные договорные условия ANPD, принятые целиком и без изменений, корпоративные правила или согласие. Регистрации нет, но нужен DPO с публичными контактами; малые компании от этого освобождены. С марта 2026 года действует цифровой статут ребёнка ECA Digital со штрафами до 10% выручки группы в Бразилии, но не более R$ 50 млн за нарушение.
Мексика в марте 2025 года приняла новый закон о защите данных и упразднила регулятора INAI; надзор перешёл к Секретариату по борьбе с коррупцией и надлежащему управлению (SABG). Нового регламента к закону на конец сентября 2026 года нет. Понятия адекватных стран в Мексике нет: внутренние и международные передачи регулируются одинаково, через уведомление о конфиденциальности и согласие, с исключениями вроде передачи внутри группы. Регулятора об утечке уведомлять не нужно, только самих людей и немедленно.
Колумбия. Передача в страны без адекватной защиты по общему правилу запрещена, но в списке SIC есть США, Мексика, Перу, ЕС и Великобритания. В другие страны можно передавать по договору о передаче с предварительным уведомлением SIC. Передача обработчику за рубежом не требует согласия, если заключён договор по форме регламента. Компании с активами больше 100 000 UVT регистрируют базы в реестре RNBD. SIC показала, что готова применять самую жёсткую меру: в 2025 году она приказала окончательно закрыть обработку сканов радужки проекта World.
Чили здесь главная дата. 1 декабря 2026 года вступает в силу Ley 21.719, которая полностью переписывает закон 1999 года: появляется независимое Агентство по защите данных, закон начинает действовать для иностранных компаний, которые предлагают услуги людям в Чили или отслеживают их поведение, вводятся уведомление об утечках и штрафы до 20 000 UTM, а при повторных нарушениях у крупных компаний до 4% выручки. Иностранная компания без учреждения в Чили сообщает Агентству электронный канал своего представителя. На конец сентября 2026 года законопроект о переносе даты на 1 декабря 2027 года рассматривается в комиссии Сената, правительство поддерживает его срочностью. Пока он не принят, юридически действует 1 декабря 2026 года.
Аргентина живёт по закону 2000 года. Базы, выходящие за личное использование, регистрируются в реестре AAIP, и по её позиции это касается и компаний без учреждения в Аргентине. Передача в страны без адекватной защиты возможна по типовым договорным клаузулам AAIP (иной договор подаётся на одобрение в течение 30 дней), по корпоративным правилам или с согласия. Общей обязанности уведомлять об утечке нет, но банки и платёжные провайдеры сообщают о критических и важных киберинцидентах в Центробанк в течение часа.
Перу. Регламент 2024 года действует с 31 марта 2025 года: 48 часов на уведомление регулятора и людей, экстерриториальность, представитель в Перу для иностранного оператора. Для обработки больших объёмов или чувствительных данных DPO становится обязательным поэтапно по выручке: для компаний с выручкой от 1 700 до 2 300 UIT примерно с 30 ноября 2026 года. Важная деталь: по директиве регулятора хранение баз за пределами Перу или в зарубежном облаке даёт высокий уровень по территориальному критерию. Но для вывода, обязателен ли DPO, хостинг в Перу даёт тот же результат, так что перенос серверов в страну от этой обязанности не освобождает.
Кибербезопасность
Чили единственная страна с рамочным законом. Ley 21.663 действует с 2025 года и охватывает поставщиков существенных услуг, включая цифровые и ИТ-услуги третьим лицам. ANCI отнесло к критичным среди прочего хостинг, SOC, облака, SaaS, PaaS и IaaS. В первом списке операторов жизненно важной инфраструктуры (декабрь 2025 года) прямо названы чилийские компании AWS, Microsoft, Google, IBM и Oracle. О значимом инциденте сообщают в национальный CSIRT: раннее оповещение за 3 часа, обновление за 72 часа (за 24, если у такого оператора нарушена существенная услуга), итоговый отчёт за 15 дней. Штраф до 20 000 UTM, для операторов жизненно важной инфраструктуры до 40 000.
Перу с февраля 2026 года применяет регламент к декрету о цифровом доверии: госорганы и поставщики цифровых услуг в финансах, базовых услугах, здравоохранении, транспорте, образовании и критических видах деятельности, а также интернет-провайдеры сообщают о критических инцидентах за 48 часов. Облачные и хостинг-посредники при этом прямо исключены: сообщает поставщик услуги, который должен требовать этого от своих подрядчиков.
Бразилия, Мексика, Колумбия и Аргентина рамочного закона не имеют. В Бразилии проект общего закона дорабатывается и в Конгресс не внесён, облако для федеральных органов требует хранения данных в Бразилии и отчётов SOC 2. В Мексике политика кибербезопасности 2025 года обязательна только для федеральной администрации, а услуги информационной безопасности формально относятся к частной охране и требуют разрешения штата, а при работе в двух и более штатах ещё и федерального. В Аргентине с 2026 года работает новый Национальный центр кибербезопасности, но конкретная критическая инфраструктура не объявлена, а поставщики госсектора выполняют минимальные требования в части своих работ.
Финансовые регуляторы
Жёсткой локализации нет, есть только точечные требования (резервный ЦОД в Чили, учётные книги в Аргентине). Облако для критичных процессов разрешено везде, но через процедуру. Для подрядчика банка это значит сроки согласований и право регулятора на аудит в договоре:
| Регулятор | Облако и аутсорсинг | Инциденты |
|---|---|---|
| BCB (Бразилия) | Уведомить в течение 10 дней после договора; за рубежом соглашение с надзором страны или разрешение за 60 дней | «Своевременно», без часов |
| CNBV (Мексика) | Уведомить за 20 рабочих дней; офшор с разрешения | Немедленно, детали за 5 рабочих дней, клиентам за 48 часов |
| SFC (Колумбия) | Для основных и учётных процессов: сведения о провайдере в течение 15 дней до начала обработки, ISO 27001 и отчёты SOC | По каналам клиентов сразу |
| CMF (Чили) | Критичное: прямой договор и доступ CMF; резервный ЦОД в Чили для значимых зарубежных услуг | CMF за 30 минут, CSIRT за 3 часа |
| BCRA (Аргентина) | Критичные облачные и SOC-услуги: уведомить за 60 дней | 1 час |
| SBS (Перу) | Уведомить в течение 30 дней после старта; облако с ежегодными ISO 27017/27018 и SOC 2 | Сразу; перерыв приоритетных услуг от 4 часов у банков: за 5 часов (у крупнейших от 1 часа: за 2 часа), прочие значимые перерывы за 1 рабочий день |
В Перу SBS готовит единый отчёт об операционных инцидентах вместо двух нынешних (проект опубликован 16.09.2026).
Электронные счета
Латинская Америка одной из первых сделала электронные счета обязательными для всей экономики, и модель здесь почти везде одна: документ получает силу только после того, как его принял налоговый орган или авторизованный провайдер.
- Бразилия. NF-e получает силу только после авторизации до налогооблагаемого события и подписывается сертификатом ICP-Brasil. Главное изменение сейчас: налоговая реформа IBS/CBS. Поля нового налога обязательны в NF-e с 3 августа 2026 года, в NFS-e для большинства услуг, включая разработку ПО и ИТ-поддержку, с 1 октября 2026 года, а для цифровых платформ, хостинга и обработки данных, лицензирования ПО и интернет-контента с 1 декабря 2026 года. 2026 год тестовый, с программой мягкого перехода.
- Мексика. CFDI 4.0 до выдачи клиенту проверяет и штампует SAT или авторизованный провайдер PAC. С 2026 года CFDI без реальной операции считается поддельным: SAT может приостановить выпуск, аннулировать сертификат печати и опубликовать компанию, а за поддельные счета грозит от 2 до 9 лет.
- Колумбия. Предварительная валидация DIAN, формат UBL 2.1. Иностранные поставщики цифровых услуг без налогового резидентства фактуры выставлять не обязаны.
- Чили. Фактуры, чеки boletas, накладные, дебетовые и кредитовые ноты только электронные (с узкими исключениями), каждый документ отправляется в SII до передачи покупателю. С 1 ноября 2026 года в фактурах и накладных, сопровождающих перевозку товаров, обязательны данные для прослеживаемости перевозки.
- Аргентина. Документ имеет налоговые последствия только после авторизации ARCA (бывший AFIP): как правило, онлайн-кодом CAE, код CAEA допускается лишь при сбоях. С 1 ноября 2026 года электронные документы или фискальный контроллер обязательны для всех монотрибутистов, включая социальный монотрибуто, а финансовый сектор подключается поэтапно до марта 2027 года.
- Перу. Фактура отправляется в SUNAT в день выпуска или в течение 3 дней, отклонённая налоговой силы не имеет. Крупные налогоплательщики обязаны работать через оператора OSE или систему SUNAT.
Электронная подпись
Для обычного B2B-договора SaaS почти везде хватает электронной подписи на согласованной платформе. Есть оговорки, которые стоит знать заранее:
- Бразилия. В частном обороте подписи вне ICP-Brasil действуют, если стороны их признали. Уровни подписи из закона 2020 года касаются только отношений с госорганами, а подпись через gov.br бесплатна и считается усиленной.
- Мексика. В торговом обороте иностранный сертификат действует как мексиканский при равной надёжности, достаточно соглашения сторон. Для налогов нужна e.firma SAT, её юрлицо оформляет через представителя с нотариальной доверенностью.
- Колумбия. Методы идентификации, о которых договорились стороны, презюмируются соответствующими закону. Электронная нотариальная escritura pública с июня 2023 года не действует.
- Чили. Усиленную подпись выдают аккредитованные поставщики (на сентябрь 2026 года их 12); владельцы ClaveÚnica могут получить её удалённо. Иностранные сертификаты признаются через чилийского поставщика или договор; с Аргентиной есть соглашение о взаимном признании.
- Аргентина. Подпись без сертификата лицензированного центра остаётся «электронной», и при споре её подлинность доказывает тот, кто на неё ссылается. Типовые платформы e-sign дают именно такую подпись.
- Перу. Три уровня подписи; для простой и усиленной подлинность доказывает тот, кто на неё ссылается, для квалифицированной оспаривающий должен доказать подделку.
Календарь
- С 01.10.2026: в Бразилии NFS-e с полями IBS/CBS для большинства услуг, включая разработку ПО и ИТ-поддержку.
- С 01.11.2026: Аргентина распространила обязанность выставлять электронные документы или работать через фискальный контроллер на всех монотрибутистов; Чили требует данные прослеживаемости в фактурах и guías de despacho при перевозке товаров.
- Около 30.11.2026: в Перу DPO обязателен для компаний с выручкой от 1 700 до 2 300 UIT, если они обрабатывают большие объёмы или чувствительные данные.
- 01.12.2026: в Чили вступает Ley 21.719 о защите данных (если не примут перенос на 2027 год); в Бразилии NFS-e с полями IBS/CBS для хостинга, лицензий ПО и интернет-контента.
- 01.01.2027: в Бразилии новые налоговые документы для Simples Nacional.
- 01.03.2027: в Аргентине лица, не облагаемые НДС (no alcanzados), переходят только на электронные документы.
- В любой момент: новый регламент к мексиканскому закону о данных, регламенты ANPD по правам субъектов и безопасности, стандарты чилийского агентства по кибербезопасности.
С чего начать ИТ-компании
- Для Чили готовиться к декабрю 2026 года. Если вы предлагаете услуги людям в Чили или отслеживаете их поведение, закон начнёт действовать и для вас, даже без учреждения в стране.
- Для Бразилии проверить налоговые документы по услугам. Разработка и поддержка ПО получили новые поля в NFS-e с 1 октября 2026 года, хостинг, лицензии ПО и контент получают их с 1 декабря.
- Держать под рукой схему передачи данных. В Колумбии и Аргентине в страны без адекватной защиты передают только по договору или типовым клаузулам регулятора либо по исключениям закона, в Бразилии SCC ANPD принимаются только без изменений.
- Для финансовых клиентов заложить сроки уведомлений. От 15 дней в Колумбии и 20 рабочих дней в Мексике (до договора) до 60 дней в Аргентине до начала критичной услуги; в Бразилии и Перу уведомляют уже после договора или запуска.
- Для облачного провайдера в Чили проверить списки ANCI. Там уже названы крупные облака, и требования касаются всех поставщиков существенных цифровых услуг.
Чего я не делаю
- Не даю юридических заключений. Карта показывает акты и статьи, а применение к конкретной компании оценивает местный юрист.
- Не выдаю карту за опыт. С компаниями в Латинской Америке я не работал, это разбор первоисточников.
- Не обещаю, что карта не устареет. Особенно в Бразилии, где налоговая реформа меняет документы каждые несколько месяцев.
Частые вопросы
Нужно ли хранить данные в странах Латинской Америки?
Общего требования нет ни в одной из шести стран. Ограничения касаются передачи за рубеж: в Колумбии и Аргентине в страны без адекватной защиты передают только по договорным гарантиям (типовые клаузулы в Аргентине, договор о передаче с уведомлением SIC в Колумбии) или по исключениям закона, в Бразилии нужны основания закона. Отраслевые требования есть у финансовых регуляторов и в госсекторе.
Когда вступает в силу новый закон Чили о персональных данных?
1 декабря 2026 года. В Сенате есть законопроект о переносе на 1 декабря 2027 года; на конец сентября 2026 года он не принят, поэтому действует прежняя дата. Закон будет применяться и к иностранным компаниям, которые предлагают услуги людям в Чили.
В какой срок сообщать об утечке данных?
В Перу за 48 часов, в Бразилии за 3 рабочих дня, в Колумбии за 15 рабочих дней. В Мексике регулятора уведомлять не нужно, только людей и немедленно, в Аргентине общей обязанности нет, а в Чили с 1 декабря 2026 года уведомляют без неоправданной задержки.
Используется ли Peppol в Латинской Америке?
Нет. Все шесть стран работают через национальные налоговые платформы, и документ получает силу после проверки или приёма налоговой либо авторизованного провайдера.
Годится ли обычная платформа электронной подписи для договоров?
Для B2B-договоров в целом да, если стороны согласились на такой способ. Оговорка по силе доказательства: в Аргентине подпись без сертификата лицензированного центра остаётся электронной, а в Перу это касается простой и усиленной подписи. При споре подлинность доказывает тот, кто на подпись ссылается.
Источники
- Lei nº 13.709/2018 (LGPD), planalto.gov.br.
- Ley 21.719 о защите персональных данных и Ley 21.663 о кибербезопасности, BCN Chile.
- Новый LFPDPPP Мексики, Cámara de Diputados.
- Ley 1581 de 2012 Колумбии, Secretaría del Senado.
- Ley 25.326 Аргентины, InfoLEG.
- Регламент DS 016-2024-JUS Перу, gob.pe.
Нужна консультация?
Если у вашего продукта есть пользователи или клиенты в Латинской Америке, запишитесь на разговор. Разберём, какие режимы касаются вас уже сейчас, что меняется в декабре 2026 года и как это ложится на архитектуру.